Corea del Norte, China e Irán envían agentes de IA a una guerra cibernética real
Los hackers patrocinados por Estados ya no prueban la IA en laboratorios. El Grupo de Inteligencia de Amenazas de Google documenta que grupos chinos, iraníes y norcoreanos despliegan agentes de IA autónomos para robo en vivo de credenciales, phishing y ataques a la cadena de suministro, marcando un cambio decisivo en la ciberguerra.
Los agentes de IA ya no son ejercicios académicos. Están trabajando.
El Grupo de Inteligencia de Amenazas de Google (GTIG) publicó el 9 de junio su informe trimestral AI Threat Tracker, y el hallazgo principal es contundente: hackers de Estados-nación procedentes de China, Irán y Corea del Norte han superado las demostraciones de concepto y los entornos controlados de laboratorio para pasar al uso operativo en vivo de agentes de IA autónomos. El cambio no es incremental. Es estructural.
El informe documenta ciclos de ataque que ahora integran IA en múltiples etapas —reconocimiento, weaponización, recolección de credenciales y post-explotación—, en lugar de depender de la IA para una sola tarea como la generación de código o la redacción de correos de phishing. Esa distinción importa porque transforma la escala y el ritmo de las operaciones. Un agente que puede gestionar su propia tubería de escaneo, reparar errores de forma autónoma y rotar entre tareas sin intervención humana no solo acelera un ataque. Multiplica la cantidad de ataques que un solo operador puede ejecutar simultáneamente.
Esto representa un reordenamiento fundamental de cómo operan las campañas cibernéticas. Donde las operaciones tradicionales requerían docenas de especialistas coordinándose a través de zonas horarias, un puñado de analistas ahora puede dirigir sistemas que se sostienen a sí mismos. El cuello de botella ya no es la mano de obra humana. Es el acceso a modelos e infraestructura.
Cómo los grupos chinos utilizan la IA
Dos redes de espionaje afines a China aparecieron con destaque en los hallazgos del GTIG.
El grupo conocido como BASIN CASTLE desplegó modelos de lenguaje de gran escala a lo largo de toda la cadena de ataque. Sus operadores utilizaron IA para el perfilado de objetivos en la fase temprana de reconocimiento, generaron documentos señuelo de ingeniería social y los tradujeron para ceñas personalizadas, escribieron malware personalizado ofuscado y luego recurrieron a modelos de lenguaje durante la post-explotación para resolver problemas de comandos en tiempo real. Cada etapa es algo que un operador experimentado podría realizar manualmente. Combinarlas bajo automatización con IA comprime el cronograma de forma dramática.
Las implicaciones van más allá de la velocidad. Cuando la IA gestiona su propio flujo de trabajo, reduce las firmas humanas que los defensores tradicionalmente rastreaban: patrones de escritura, elección de herramientas, ritmos de comunicación. Los propios operadores resultan más difíciles de atribuir porque sus huellas digitales se diluyen entre procesos automatizados.
Otro grupo vinculado a China intentó construir un framework agéntico basado en Gemini para pruebas de penetración simulada automatizada: un sistema que planifica y ejecuta pasos de ataque de forma autónoma en lugar de seguir un libro de recetas estático. El informe sugiere que el framework estaba orientado a la fase de intrusión inicial, lo que significa que estos actores tratan a la IA como un multiplicador operacional, no como una curiosidad de investigación.
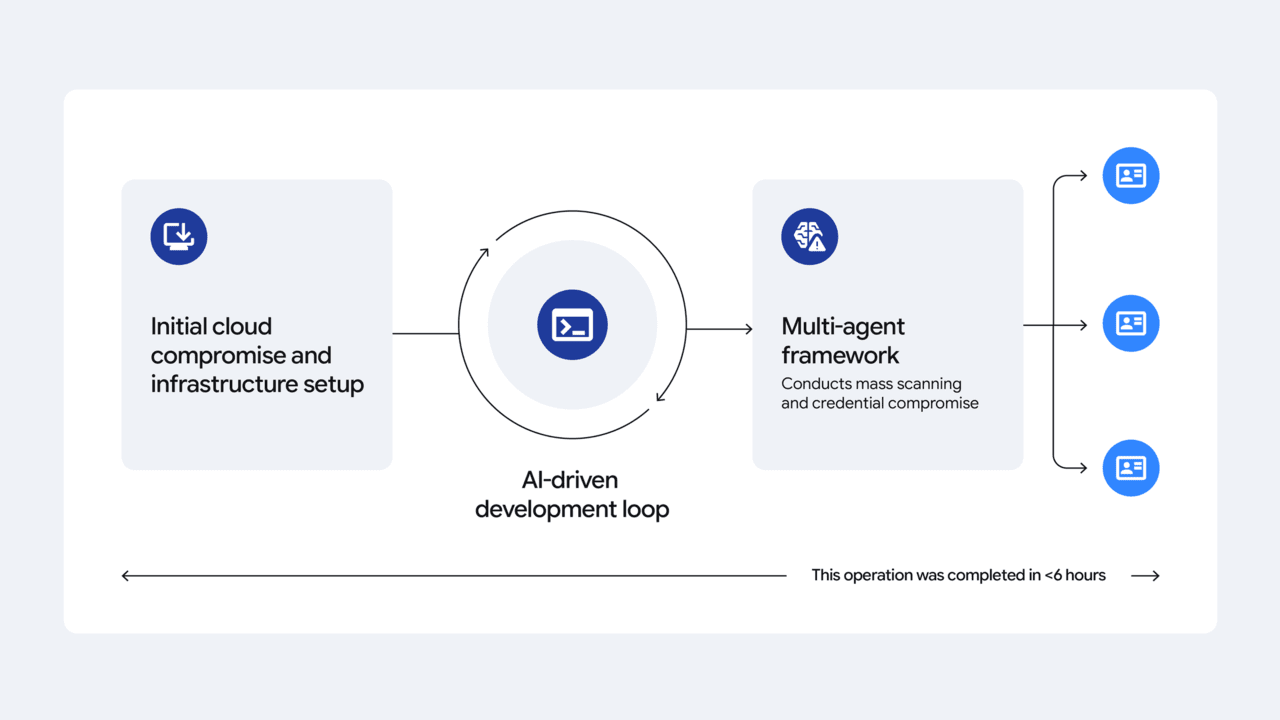
En un caso documentado, un operador afín a China robó infraestructura en la nube, desplegó un sistema de IA agéntica sobre ella y recolectó miles de credenciales en seis horas. La sola velocidad señala una transición de técnicas manuales de fuerza bruta a la enumeración de credenciales impulsada por IA a escala. Pero el efecto de segundo orden es más preocupante: esas credenciales no existían en el vacío. Probablemente desencadenaron movimiento lateral a través de redes de socios, ecosistemas de proveedores y entornos empresariales interconectados, convirtiendo un golpe de seis horas en días de compromiso continuo.
Irán: CALANQUE ION ejecuta IA en toda la operación
El grupo vinculado a Irán CALANQUE ION aplicó modelos de IA generativa a un conjunto más amplio de funciones que cualquier otro actor descrito en el informe. Su flujo de trabajo incluía la identificación de direcciones de correo electrónico objetivo, la recopilación de inteligencia de fuentes abiertas, la producción de cebo de phishing multilingüe, el resumen de datos filtrados, el desarrollo de infraestructura táctica y el intento de ingeniería inversa de software.
Esa amplitud es destacable. La mayoría de los ataques asistidos por IA reportados se centran en una o dos capacidades, típicamente phishing o generación de malware. CALANQUE ION parece estar ejecutando un pipeline de IA semi-autónomo desde la selección del objetivo hasta el análisis de post-explotación. La implicación es que un equipo reducido puede sostener campañas prolongadas sin aumentos proporcionales en personal.
La dimensión multilingüe de las operaciones de CALANQUE ION merece atención particular. Al generar contenido de phishing en múltiples idiomas con fluidez de nivel nativo, el grupo expande efectivamente su terreno de caza más allá de los objetivos angloparlantes hacia el sudeste asiático, Medio Oriente y Europa del Este, regiones donde los programas de concientización de seguridad y la madurez de respuesta a incidentes varían significativamente. Esta diversificación geográfica obliga a los defensores a monitorear paisajes de amenaza que previamente podrían haber considerado de bajo riesgo.
Corea del Norte escala mediante abuso de APIs
La participación de Corea del Norte adoptó una forma diferente pero igualmente significativa. El informe observó que organizaciones norcoreanas de trabajadores de TI —grupos dirigidos por el Estado que arriendan talento cibernético a clientes extranjeros— registraron masivamente cuentas de API de modelos de lenguaje utilizando credenciales comprometidas para expandir su capacidad operacional. En lugar de construir herramientas de IA personalizadas, compraron acceso a escala y lo aplicaron a sus campañas.
Este patrón se repitirá. A medida que las APIs de IA comercial se vuelvan más baratas y accesibles, la barrera de entrada para operaciones cibernéticas aumentadas con IA desciende aún más. El enfoque de Corea del Norte refleja una estrategia pragmática: comprar capacidad de cómputo en lugar de construirla, y redirigir los ahorros hacia operadores humanos e infraestructura.
La escala de la propia operación de compromiso de credenciales es una advertencia. El registro masivo de cuentas con credenciales robadas indica que los grupos norcoreanos ya penetraron sistemas de identidad corporativa a un volumen significativo. Esas mismas credenciales probablemente se utilizan no solo para acceder a APIs de IA, sino también para propósitos secundarios: acceder a conjuntos de datos propietarios, explotar licencias de software empresarial o mantener pies de página persistentes en entornos de clientes.
El ángulo de la cadena de suministro es el riesgo latente
Quizás el hallazgo menos reportado en el informe del GTIG concerne al riesgo en la cadena de suministro de software. Las herramientas de codificación asistidas por IA están acelerando la velocidad de desarrollo, pero también están aumentando la dependencia de paquetes de terceros y bibliotecas de código abierto que reciben revisiones de seguridad menos rigurosas. El informe vincula directamente esta tendencia con un aumento en incidentes de compromiso de la cadena de suministro de software.
Los actores de Estado-nación ahora atacan los activos de IA en sí mismos: modelos propietarios, código fuente, credenciales de API, como parte de campañas más amplias. También hay indicios de que los atacantes están secuestrando entornos en la nube de las víctimas para ejecutar cargas de trabajo de IA no autorizadas, efectivamente robando capacidad de cómputo para alimentar sus propias operaciones.
Esto crea una amenaza compuesta: el software comprometido se propaga más amplio y más rápido, y la infraestructura de IA de la que dependen las empresas modernas se convierte tanto en objetivo como en arma. Cuando un modelo de IA entrenado con datos empresariales sensibles es exfiltrado, el daño trasciende la brecha inmediata: el propio modelo puede codificar lógica propietaria, información de clientes o patrones operacionales que competidores o adversarios pueden explotar de forma independiente.
El riesgo en la cadena de suministro opera en dos niveles. Primero, el código generado por IA puede introducir vulnerabilidades a escala, ya que los operadores se apresuran a integrar grandes volúmenes de funciones escritas por máquinas sin revisión adecuada. Segundo, los actores de Estado-nación están apuntando cada vez más a los repositorios y registros de modelos donde reside ese código, convirtiendo la aceleración del desarrollo en una aceleración de la contaminación.
Qué cambia a continuación
John Hultquist, analista senior del GTIG, resumió la trayectoria con claridad: cada actor de amenaza ahora utiliza IA, y el efecto es medible. El peligro no reside en que la IA introduzca una única vulnerabilidad nueva. El peligro es que los agentes de IA hacen que los patrones de ataque existentes sean más grandes, más rápidos y más persistentes.
La consecuencia práctica para las organizaciones es sencilla. Los equipos de seguridad que aún consideran la IA un riesgo futuro ya van detrás. La transición del laboratorio a la producción ya ocurrió. Las defensas deben considerar agentes de IA autónomos que pueden reconfigurarse, rotar infraestructura y operar a través de zonas horarias sin descanso.
Esto requiere ir más allá de la detección basada en firmas hacia la monitorización conductual que pueda identificar patrones de automatización anómalos. Significa asumir que los almacenes de credenciales son blancos continuos de enumeración impulsada por IA y que cualquier código sensible comprometido en sistemas de control de versiones conlleva riesgo en la cadena de suministro. Las organizaciones también deben auditar agresivamente su acceso a APIs de IA: los registros de API no autorizados o masivos son ahora un indicador conocido de actividad operacional norcoreana.
Las empresas de seguridad coreanas han estado siguiendo algunos de estos desarrollos de cerca, y el informe del GTIG valida lo que la comunidad de inteligencia regional sospechaba: el teatro asiático es donde las operaciones cibernéticas con IA patrocinadas por Estados avanzan más rápido, impulsadas por los recursos y la urgencia de programas bien financiados en Beijing, Teherán y Pyonqyang. Los equipos occidentales de respuesta a incidentes probablemente verán estas tácticas migrar a sus entornos en cuestión de trimestres, no de años.
La señal más clara del informe es que la ventana entre el despliegue experimental y el despliegue operacional se ha cerrado efectivamente. Los actores de Estado-nación no se están preparando para usar agentes de IA en la guerra cibernética. Los están usando ahora, y el ritmo de sus campañas se acelera a medida que cada grupo aprende de los despliegues de los demás.