伊朗对美基础设施的网络威胁标志新威慑时代来临
在美军打击霍尔木兹海峡之后,伊朗威胁对美国能源、供水和通信基础设施发动网络攻击。这一升级揭示了德黑兰如何武器化非对称威慑——以及为何韩国媒体的早期报道对理解这一威胁至关重要。
西方媒体错失的警告
伊朗的网络司令部正在策划对美国本土发动攻击。但这次动用的不是导弹或无人机,而是代码——直指支撑美国日常生活运转的能源电网、供水系统和通信网络。
NBC援引四名网络安全消息人士报道了这起威胁,时间大约是在美军摧毁伊朗霍尔木兹海峡拉拉克岛上两座伊斯兰革命卫队导弹发射阵地一个月之后。一个名为"APT IRAN"的Telegram频道发布了措辞严厉的警告:美国人将很快目睹能源、供水和通信领域发生的重大异常事件。
到目前为止,这些尝试均未得逞。据同一消息源透露,伊朗黑客针对美国水务基础设施自动化联网系统的攻击已被成功阻止。但他们确实在尝试——而且德黑兰敢于公开宣布——这完全改变了局势判断。
与此前伊朗的网络行动不同,此次事件的特点是明确将动能军事行动与针对民用基础设施的网络报复联系起来。2015年南卡罗来纳州水务系统遭黑客攻击事件中,伊朗行动人员测试了能否侵入水处理设施并篡改化学品含量。当时未造成实际危害,且归因问题多年悬而未决。这一次,德黑兰在动手之前就宣告意图——这既是一场心理战,也是一场军事行动。
从代理人战争到本土直接威胁
多年来,伊朗的网络战略一直保持着距离。伊斯兰革命卫队圣城旅向真主党输送武器。伊朗支持的民兵组织袭击了美军在伊拉克和叙利亚的前哨站。当德黑兰想要伤害美国利益时,它通过代理人或地区行为体来实现,这些行为体可以合理否认伊朗 involvement。
这一威胁标志着质的转变。APT IRAN频道的消息没有任何关于代理人的提及,也没有任何关于报复能力的保留措辞。只有一个直接的承诺:美国的關鍵基础设施现在已进入射程。
时机同样意味深长。在8月30日袭击之前,美国在霍尔木兹海峡地区一直保持相对克制。通过精确打击伊斯兰革命卫队资产来打破这种沉默,似乎触发了对等回应——只是不涉及弹药。华盛顿面临的挑战在于,网络空间的对等性几乎无法精确衡量。一次中断供水中断48小时但不造成人身伤害的网络攻击,介于刑事犯罪和战争行为之间,而规范这一领域的法律框架仍严重滞后。
关于水务系统入侵的已知信息
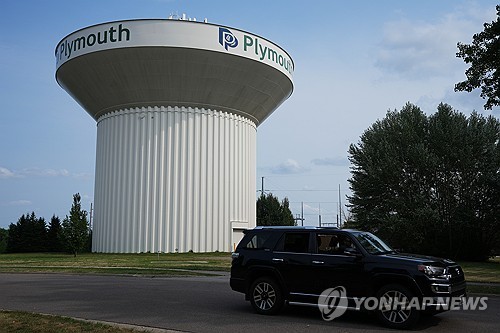
联邦调查提供了最清晰的细节之一。FBI在7月确认,至少七个州的水务系统遭受了疑似源自伊朗的网络入侵。仅明尼苏达州就有超过30个市政水务设施遭到 targeting。没有发生污染,也没有出现大规模中断。但这种入侵本身——能够触及控制饮用水的自动化系统——应该让每一个曾经不假思索打开水龙头的读者感到警醒。
这些攻击既是在测试防御边界,也是在试图造成损害。网络操作员进行探测、绘制地图和学习。每次入侵,即使被阻止,也会产生关于美国系统架构的情报,这些信息在未来的攻击中可能起到决定性作用。失败的试探与成功的袭击之间的差别,往往取决于一个配置错误或过时的软件补丁。
次要影响已经开始浮现。多个州已开始紧急审查其水务系统的网络安全协议。之前未将高级威胁检测纳入预算的私营公用事业公司正在匆忙填补缺口。这种连锁效应尚未波及保险行业,但可以预期,关键基础设施运营商的保费将在下一个财政季度内上升。保险公司将为伊朗行为者已将美国国内目标列为合法目标这一新现实定价。
为何韩国媒体率先报道
韩联社比其他大多数英语媒体更早报道此事,在这里拥有结构性优势。韩国与一个拥有核武器的邻国共享半岛,该国曾多次威胁要进行常规和网络打击其首都。韩国政府维持着世界上最复杂的情报收集网络之一,首尔的媒体文化将基础设施网络威胁视为严肃的安全新闻报道,而非推测性社论材料。
这意味着韩国记者拥有西方媒体所不具备的制度惯性和消息来源。他们不会等待NBC的消息源说明才把伊朗威胁当作可操作的情报。他们对待伊朗威胁的方式就像日本广播公司对待朝鲜导弹试验一样:视为需要立即提供背景分析的常规升级,而非耸人听闻的材料。
这一差距至关重要,因为这场冲突的下阶段不会仅在中东展开。如果伊朗能够展示使用网络工具针对美国本土基础设施的意愿,这将创造一种威慑动态,重塑华盛顿在每一个其他战场计算风险的方式——从南海到波罗的海。一个能不发射一枚导弹就威胁你供水的人,改变了军事升级的整个方程式。
韩国和日本的网络安全机构多年来一直在针对这一确切情景进行桌面推演。他们的西方 counterparts 从理论到实践的转变较慢,部分原因在于,准备应对本土网络攻击的政治激励措施一直薄弱。一个成功的入侵将在一夜之间改变这种评估。
谁赢谁输,下一步是什么
伊朗在国内观众和地区盟友中赢得了信誉。这对真主党、胡塞指挥官以及任何考虑与华盛顿对抗的行为者发出的信息是:德黑兰拥有完全绕过传统军事防御的工具。一次成功的水务系统攻击所产生的心理影响将远远超过物理破坏。中西部城市一个被污染的蓄水池所引发的恐慌,远甚于十几个无人机袭击沙漠中空旷基地。
美国在一个新兴的战争领域中失去了先发优势。每过去一个月,没有明确公开的归因框架和强化的关键基础设施标准,有效防御的时间窗口就在收窄。FBI对水务系统入侵的调查仍在进行中,但主动调查不等于主动威慑。归因而无后果本身就成为一种挑衅——它告诉对手,美国能看到他们的行动,但缺乏政治意愿或法律机制来做出对等回应。
二级影响正在通过盟国体系蔓延。欧洲伙伴正在密切关注华盛顿是否会为针对平民基础设施的网络攻击确立新的红线。北约的集体防御条款是为领土侵略而写的,而不是为了黑客从德黑兰的一个地下室操控SCADA系统。第五条款从未在网络空间得到测试,而伊朗的最新威胁正是在隐晦地问:答案是yes还是no?
接下来发生的事情在短期内不太可能具有戏剧性。伊朗的网络操作员正在探测,而非突破。但威胁本身就是产品——证明德黑兰能够将暴力投射到美国领土上,而不跨越触发常规军事回应的门槛。这个灰色地带正是非对称威慑的藏身之处,而美国还没有法律或战略预案来应对。
更危险的趋势是逐步正常化。如果伊朗的网络试探继续而没有引发可见的美国回应,德黑兰会将沉默解读为容忍。如果美国以制裁或有限的网络反击作为回应,伊朗可能认为这是一种升级,需要进一步的侵略。两条路径都奖励了对手的策略:保持在战争门槛之下,同时造成真正的心理和经济成本。
向前走的清晰路径需要华盛顿在公开场合一直难以清晰阐述的东西:一套连贯的准则,用于防御关键基础设施免受国家支持的网络入侵,而又不构成武装冲突。这套准则需要包括公用事业强制网络安全标准、政府和私营运营商之间更快的威胁情报共享,以及——或许最重要的是——一个可信的回应框架,使试探美国基础设施的成本超过德黑兰希望通过威慑信号获得的任何收益。
韩国和日本网络安全官员已经在针对这一确切动态运行情景分析。他们的西方 counterparts 应当效仿——并认识到,将针对本土基础设施的网络威胁视为遥远假设的时代已经结束。