日本660万数据泄露为亚洲出行业敲响警钟
Park24旗下Times Car遭遇数据泄露,多达660万条记录曝光,其中包括160万张驾驶证照片。受害者需自掏腰包防范欺诈——这是日本无法再忽视的系统漏洞。
660万条记录泄露,谁来买单
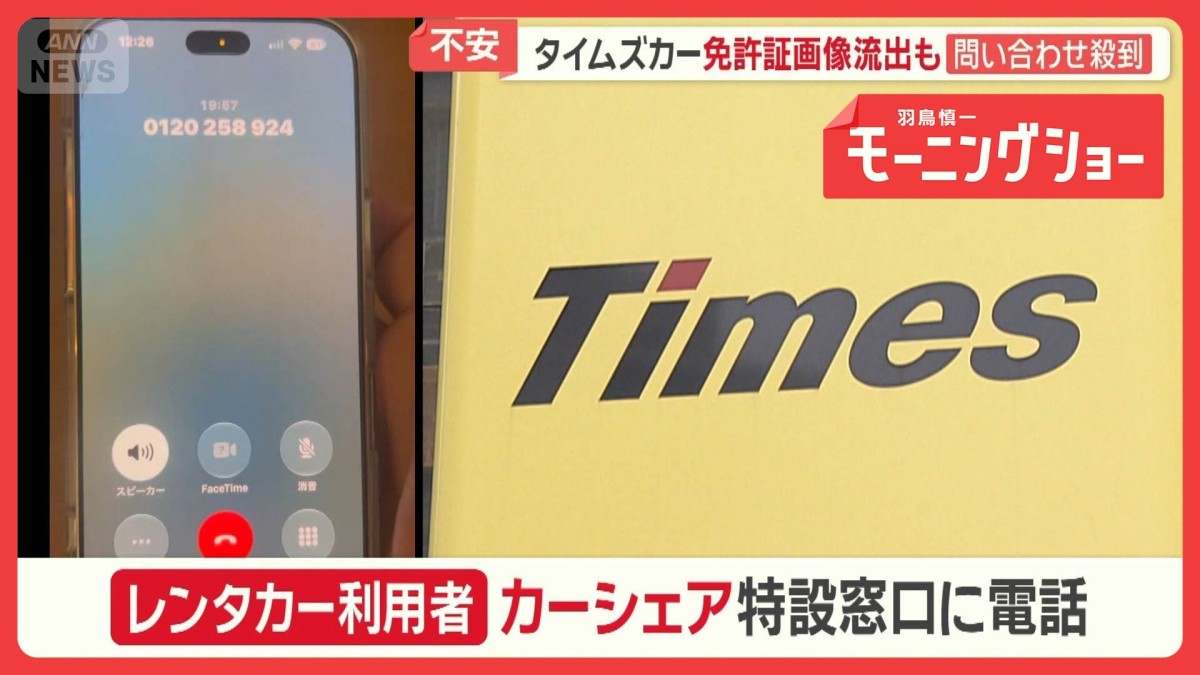
拨打Times Car专属热线的电话始终占线。一名来电者接入语音提示系统,听到“目前来电量较大”,随后被直接挂断。当他好不容易接通人工客服时,得到的答复很简单:他的租车记录并未在泄露范围内,只有Times Car的会员用户受到影响。
这一区分——同一家母公司旗下两项服务的差异——在更大的危机面前显得微不足道。9月25日,运营Times Car共享汽车网络的Park24公司披露,遭外部人员非法访问,导致多达660万用户的个人资料被盗取。其中约160万条记录包含驾照照片及其他身份证明文件图片。这相当于比日本某些中等规模城市的全部人口多出25万人,而这些人的政府签发的证件照片,如今都落在未知人员手中。
这一事件的时间点尤为关键。日本在2022年修订了《个人信息保护法》(APPI),引入了更严格的跨境数据转移规则并提高过失泄露的处罚力度。然而执法一直断断续续,罚款金额按国际标准来看也偏低。此次泄露规模巨大,足以引发一次清算。
实际成本:费用转嫁给受害者
引发最尖锐批评的不仅是泄露数据量之大,更是Park24及信用信息生态如何处理善后事宜。怀疑自己名义下被冒用申请信用卡的用户,必须向CIC和JICC等信用局提交欺诈预防通知。理论上该流程免费,但申请人需支付约每家机构1,000日元的处理费。若同时办理两家,个人需自掏腰包约2,000日元。
一名三年的Times Car会员告诉媒体,他“怒火中烧”,因为本应得到保障的安全措施却还要自己付费。“数据为何会泄露?改进措施在哪里?赔偿在哪里?”这些并非修辞性问句。它们是法律体系在将此类事件定为先例前必须回答的问题。
日本没有美国式的集体诉讼机制。但2023年依据《民事诉讼法》建立的诉讼代表制度——尽管范围仍然狭窄——打开了一扇门。如果一群受影响用户联手以疏忽为由起诉Park24,那些驾照照片将是任何企业辩护团队都不愿在公开法庭上看到的损害性证据。而向受害者收取的欺诈预防通知费用,将成为头号证物。
为什么驾照照片改变一切
并非所有数据泄露都一样。姓名和电话泄露是麻烦,政府签发身份证件照片泄露则是危险。日本的驾照包含照片、地址、出生日期和驾照号码——这些信息足以实施身份欺诈、虚假卡片申请以及绕过基础验证的社会工程学攻击。
被称为tokuryu(匿名流动的网络犯罪团伙)的犯罪分子在日本十分活跃,泄露的身份文件是地下市场中最有价值的商品之一。驾照照片便携、永久且难以像更改密码那样“更换”。一旦流出,损害便具有结构性。
Park24在Times Car网站上发布的声明仅表达了笼统的歉意,并承诺将在外部调查后“约两周内”公布更详细的调查结果。对于手握泄露证件照片的160万人来说,两周时间太过漫长。这也足够让那些照片通过多个渠道传播,而任何补救框架尚未到位。
亚洲出行领域的普遍模式
这并非孤立事件。在整个亚洲,出行和叫车平台的发展速度已超越其数据保护基础设施。日本、韩国和东南亚的企业 routinely(常规地)收集驾照扫描件、车辆登记数据和支付信息——往往加密程度极低,且保留政策弱于金融机构所需标准。业界的假设是,由于这些是“便利”服务而非银行,监管审查会更宽松。
日本的案例引人注目,因为该国拥有亚洲除韩国严格PIPA制度外最发达的个人数据保护法律框架之一。如果一家日本共享汽车公司能泄露160万张证件照片,并让受害者为自我保护付费,那么向整个地区的监管机构传递的信息很明确:现有防护措施不足,不合规的成本正从企业转移到消费者身上。
接下来会发生什么
Park24尚未宣布赔偿条款。外部调查正在进行中。信用局报告称访问量激增,申请系统一度暂停新案件处理——这表明旨在保护消费者的基础设施在单一泄露事件的冲击下出现了裂痕。
最可能的结果是一场低调和解以避免确立广泛法律先例,同时伴随公开承诺升级安全系统。这是日本此前遵循的模式。但此次泄露的规模——660万条记录、160万条含证件照片、受害者因欺诈预防被收费——可能大到足以打破循环。
对于日常生活中习惯向出行平台共享个人数据的亚洲用户而言,Times Car泄露事件是一个鲜明的警示:没有问责的便利即意味着脆弱。而当脆弱演变为泄露,解决问题的账单不应由最初信任该服务的民众承担。