Hacker chino expone bancos coreanos a través de datos de IA en
Un nacional chino de 26 años en Guangdong atacó instituciones financieras coreanas utilizando datos personales filtrados a través de herramientas de IA, y la filtración revela cuánto ha dejado expuesta la adopción empresarial de IA en Corea la infraestructura crítica.
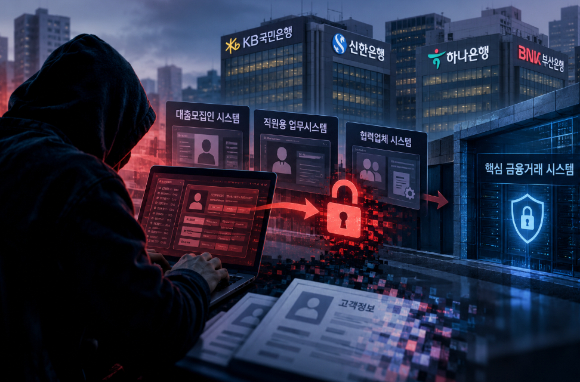
El currículum que derribó a los bancos coreanos
Un hombre de 26 años residente en la provincia de Guangdong, China, podría ser el autor detrás de una serie de ataques a instituciones financieras coreanas — y la filtración de información más dañina no fue robada de los servidores de los bancos. Fue escrita en una herramienta de inteligencia artificial por el propio atacante.
CrowdStrike publicó su análisis el 7 de octubre de 2026, detallando cómo el operador utilizó datos personales ingresados durante la generación de un currículum para investigador de seguridad en Claude Code para reconstruir una cronología que eventualmente lo vinculaba. Las pistas eran discretas: iniciales, nombre de una cuenta de Telegram, formación académica y la ciudad donde residía. Juntas, conformaron una huella dactilar lo suficientemente nítida como para sugerir —sin probarlo de manera conclusiva— la identidad del atacante.
El caso es inusual en dos aspectos. Primero, marca uno de los contados casos en los que la entrada de una inteligencia artificial generativa se convirtió en la principal línea de evidencia en una intrusión financiera transfronteriza. Segundo, expone una zona ciega estructural en la forma en que las empresas coreanas abordan la implementación de IA: las mismas organizaciones que se apresuran a integrar herramientas de IA lo hacen con escasos mecanismos de protección ante el tipo de filtración de datos que demuestra este incidente.
Cómo se desarrolló la filtración
Según el informe de CrowdStrike, el atacante primero dejó visible el nombre de su cuenta de Telegram durante una investigación sobre vulnerabilidades en una plataforma de pagos china. El mismo identificador apareció posteriormente en una sesión separada que examinaba un mercado de futuros de NFTs construido sobre la infraestructura de Telegram. No se trataba de ocurrencias aleatorias — eran decisiones operativas que creaban vínculos persistentes y trazables entre las actividades del atacante.
El avance crítico llegó cuando el atacante solicitó a Claude Code que redactara un currículum para un puesto de investigador de seguridad. Al hacerlo, proporcionó información personal que incluía sus iniciales, cuenta de Telegram, credenciales educativas y ubicación residencial. Estos datos no estaban anonimizados. No estaban segmentados. Se alimentaron directamente a un sistema de inteligencia artificial generativa operado por Anthropic, el cual procesa y almacena la información de entrada conforme a sus propias políticas de retención de datos.
Cuando los investigadores cruzaron el nombre de la cuenta de Telegram a través de múltiples sesiones de ataque, descubrieron que aparecía de manera consistente — no solo en las intrusiones al sector financiero coreano sino también en una investigación separada dirigida contra una plataforma de pagos china. Este patrón de reutilización de cuentas es típico de operadores profesionales que mantienen identidades persistentes a través de herramientas y mercados.
El problema del 88%
Lo que hace este caso particularmente significativo para el sector financiero coreano no es solo la sofisticación del atacante sino las condiciones estructurales que se la permitieron. Según evaluaciones internas de proveedores coreanos de tecnología financiera, aproximadamente el 88% de las implementaciones empresariales de inteligencia artificial en Corea carecen de protocolos adecuados de sanitización de entradas — lo que significa que los datos personales y operativos ingresados en herramientas de IA son procesados rutinariamente sin segmentación, anonimización ni controles de acceso que impidieran exactamente este tipo de ataques de inferencia.
Las instituciones financieras coreanas han integrado agresivamente herramientas de IA en sus flujos operativos desde 2024, impulsadas por la presión competitiva y los objetivos de eficiencia de costos. Pero la integración ha superado a la gobernanza. Muchas instituciones tratan a las herramientas de IA como aceleradores de productividad en lugar de vectores potenciales para la exfiltración de datos. El resultado es una brecha entre capacidad y control que atacantes como el de este caso pueden explotar.
El atacante en este incidente no necesitó vulnerar los firewalls de los bancos coreanos mediante fallos técnicos. Solo necesitó comprender cómo los operadores coreanos utilizan herramientas de IA en su trabajo diario — y reconocer que los datos personales que ingresaban en esas herramientas podían ser ingeniería inversa para construir perfiles de ataque.
¿Quién es el atacante?
El análisis de CrowdStrike sugiere que el operador es un varón de 26 años residente en la provincia de Guangdong, China. Sin embargo, la firma indicó explícitamente que esta identificación sigue siendo una estimación basada en la información disponible actualmente y no puede tratarse como definitiva. El cruce de nombres de cuentas de Telegram, datos del currículum y patrones de sesiones de ataque proporciona evidencia circunstancial sólida, pero CrowdStrike no afirmó haber verificado la identidad del individuo mediante métodos directos de atribución como correlación de direcciones IP, huella dactilar de dispositivos o colaboración con fuerzas del orden.
El caso pone de manifiesto las limitaciones de las prácticas de atribución actuales en investigaciones de cibercrimen transfronterizo. Sin acceso a la cooperación con las autoridades chinas ni a evidencia directa a nivel de red, los investigadores deben confiar en la inferencia a partir de patrones operativos — lo cual es poderoso pero inherentemente probabilístico.
Qué sigue
El Ministerio de Ciencia y TIC de Corea del Sur, la Comisión de Servicios Financieros y el Servicio de Inteligencia Nacional han establecido una línea directa de denuncias por hacking en el sector financiero para realizar investigaciones institución por institución mientras cierran brechas de cobertura. La iniciativa es una medida reactiva — aborda la crisis inmediata pero no resuelve la vulnerabilidad estructural que este incidente pone de manifiesto.
La verdadera pregunta para las instituciones financieras coreanas no es si pueden detectar al próximo atacante sino si pueden prevenir el tipo de filtración de datos que permitió este. Eso requiere un cambio fundamental en la forma en que se gobiernan las herramientas de IA dentro de los entornos empresariales — no como ayudas de productividad sino como potenciales vectores de filtración de inteligencia operativa.
El incidente también tiene implicaciones más allá de Corea. Cualquier organización que integre herramientas de inteligencia artificial generativa en sus flujos operativos sin protocolos adecuados de sanitización de datos es vulnerable al mismo tipo de ataque de inferencia. El atacante en este caso no poseía capacidades técnicas avanzadas más allá de entender cómo aprovechar los datos generados por IA en contra de las organizaciones que los produjeron.
El ángulo occidental ausente
La cobertura occidental de ciberseguridad sobre este incidente se ha centrado en la naturaleza transfronteriza del ataque y la participación de un nacional chino. Lo que ha pasado mayormente por alto es la dimensión específica de la IA: el hecho de que la principal línea de evidencia fue generada por el propio uso de herramientas de inteligencia artificial generativa por parte del atacante, y de que las condiciones estructurales que habilitaron esta violación existen dentro de los marcos de gobernanza de IA empresarial coreana.
Esta no es una historia sobre ciberguerra sofisticada patrocinada por estados. Es una historia sobre cómo la adopción de inteligencia artificial generativa en entornos empresariales ha creado nuevos vectores para la filtración de inteligencia operativa — y sobre cómo las organizaciones que se apresuran a integrar herramientas de IA sin controles de gobernanza equivalentes se vuelven vulnerables exactamente a este tipo de ataques de inferencia.
El 88 por ciento provisto por los proveedores coreanos de tecnología financiera no es una estadística aislada. Es un síntoma de un patrón más amplio: la adopción de IA que supera a la gobernanza de IA en entornos empresariales en todo el mundo. El atacante en la provincia de Guangdong no necesitó construir herramientas sofisticadas para explotar a las instituciones financieras coreanas. Solo necesitó entender que los datos que sus objetivos escribían en herramientas de IA podían usarse en su contra — y aplicar esa comprensión de manera sistemática.
Esa es la lección que porta este incidente. No solo para Corea sino para toda organización que trate a la IA como un acelerador de productividad sin reconocerla como un vector de inteligencia operativa.