La guerra silenciosa de Irán contra la infraestructura EE.UU
EE. UU. confirma que Irán ha atacado su infraestructura crítica con ciberataques desde febrero. Sin embargo, las recientes interrupciones en Microsoft y JP Morgan podrían no estar conectadas. ¿Qué implica esto para los aliados al otro lado del Pacífico?
La admisión que los estadounidenses no verán en los titulares principales
El gobierno de Estados Unidos confirmó algo silenciosamente devastador el 18 de noviembre: Irán ha estado llevando a cabo ciberataques sostenidos contra infraestructuras críticas estadounidenses desde que estalló una guerra regional en febrero de 2026.
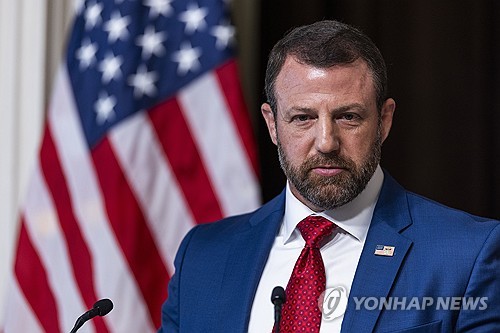
Mark Wayne Mullen, secretario de Seguridad Nacional, presentó testimonio por escrito con anterioridad a una audiencia del Comité de Seguridad Nacional de la Cámara de Representantes, exponiéndolo con claridad. Actores estatales iraníes y operativos respaldados por Irán han estado atacando las redes detrás de aeropuertos estadounidenses, bancos, tribunales, la red eléctrica, hospitales y sistemas de agua.
“Desde que comenzó la guerra con Irán a principios de este año”, escribió Mullen, “personal cibernético del gobierno iraní y cibercriminales proiraníes han atacado las redes de infraestructura crítica de Estados Unidos”.
Esa oración debería pesar sobre cada capital aliado de Washington. Si Teherán puede llegar hasta las tuberías del corazón de Estados Unidos, puede llegar a las tuberías en cualquier otro lugar.
La parte confusa: no todo glitch es un disparo
Aquí es donde la historia se vuelve deliberadamente más nebulosa, y por qué la imagen completa importa más que cualquier titular aislado.
De forma separada, la confirmación de Mullen llegó apenas días después de una serie de fallos técnicos de alto perfil en instituciones clave de EE.UU.: los sistemas de Microsoft cedieron, JP Morgan Chase sufrió interrupciones, las redes de control del tráfico aéreo titubearon e incluso las redes internas de la Agencia de Seguridad Nacional mostraron signos de distress.
Esa secuencia normalmente gritaría atribución. En cambio, tres funcionarios distintos se opusieron con firmeza.
Jay Clayton, director de inteligencia nacional, dijo a reporteros que los fallos parecían provenir de “disrupciones de servicio aisladas relacionadas con mantenimiento y cambios tecnológicos”, no de ataques organizados. Christopher Ré, subdirector del FBI, dijo lo mismo: no hay evidencia que vincule los recientes fallos con actividad cibernética hostil.
Así que el gobierno de EE.UU. está confirmando una cosa y negando otra al mismo tiempo. Irán está atacando la infraestructura estadounidense. Las recientes dramáticas interrupciones? Probablemente no tengan nada que ver.
Esa contradicción no es accidental. Es la firma de un conflicto librado en la zona gris, donde los adversarios quieren que sospeches de todo sin darte pruebas suficientes para responder de manera decisiva.
Quién gana cuando el campo de batalla desaparece
Este es el cambio estratégico que nadie fuera de los círculos de inteligencia está articulan con suficiente claridad.
La disuasión tradicional funciona cuando el atacante cruza un umbral visible: tropas cruzan una frontera, misiles salen de sus silos, barcos cruzan líneas marítimas. El defensor responde porque el acto es innegable.
Los ciberataques contra infraestructuras no aterrizan con la misma explosión. Un controlador de red eléctrica comprometido o un sensor de tratamiento de agua saboteado no transmite quién lo hizo, cuándo, o incluso si el daño fue intencional. El malware permanece dentro de un sistema durante meses antes de activarse. Las actualizaciones de mantenimiento resultan indistinguibles de la sabotaje. Las interrupciones parecen incompetencia hasta que se demuestra lo contrario.
Esa ambigüedad es exactamente lo que explota el manual de Irán, y lo que China, Corea del Norte y otros ya están dominando en sus propias trayectorias.
La admisión de Mullen señala un cambio en la postura estadounidense: la era de la negación plausible está llegando a su fin para Teherán, al menos en la retórica oficial. Pero el hecho de que la atribución siga siendo cuestionada para la reciente ola de interrupciones demuestra que el problema subyacente no ha cambiado. EE.UU. todavía tiene dificultades para demostrar, públicamente y con rapidez, quién entró y qué hizo.
Qué significa esto para Asia-Pacífico
Japón, Corea del Sur, Taiwán, Australia, Filipinas: todos comparten similitudes estructurales con Estados Unidos en este dominio.
Su infraestructura crítica funciona sobre las mismas plataformas en la nube, los mismos sistemas de compensación financiera, el mismo software de control industrial. Sus ministerios de defensa dependen de las mismas cadenas de suministro. Sus marcos regulatorios para la respuesta a incidentes avanzan lentamente comparados con la velocidad del código ofensivo.
Corea del Sur merece particular escrutinio. El sector financiero del país converge estrechamente: un puñado de gigantes bancarios procesa la mayoría de las transacciones nacionales, y una red concentrada de centros de datos aloja cargas de trabajo gubernamentales y del sector privado. El sector energético de Japón depende de sistemas SCADA envejecidos adaptados con conectividad moderna, una clase conocida de vulnerabilidad. La cadena de suministro de semiconductores de Taiwán, aunque defendida físicamente, pasa por corredores digitales que cruzan múltiples jurisdicciones y estructuras de propiedad.
Si Irán, una potencia militar de rango medio con limitada proyección de fuerza convencional, puede sostener campañas cibernéticas contra la infraestructura estadounidense durante meses sin desencadenar una respuesta proporcional, los cálculos cambian dramáticamente para cada aliado de EE.UU. en el Indo-Pacífico que enfrenta adversarios mucho más capaces.
La Unidad 61398 de la PLAAF china y el Buró General de Reconocimiento de Corea del Norte poseen capacidades bien documentadas que superan a las de Irán. La pregunta no es si podrían atacar infraestructuras aliadas. La pregunta es si EE.UU. y sus socios reconocerán el ataque antes de que escal más allá de la recuperación.
La pregunta más difícil: qué viene después
El testimonio de Mullen abre varias puertas, algunas útiles, otras peligrosas.
En el lado positivo, el reconocimiento congressional formal crea cobertura política para mayor financiamiento, mandatos interagenciales más claros y protocolos de intercambio de información potencialmente más rápidos con aliados. Las contrapartes europeas del NCIG pueden encontrar razones para alinear estándares. Japón y Corea del Sur ya coordinan la defensa cibernética a través de canales trilaterales; esta confirmación fortalece el argumento a favor de escenarios de ejercicios combinados vinculantes que pongan a prueba cadenas reales de ataque-respuesta en lugar de teóricas.
En el lado del riesgo, el nombramiento explícito eleva las apuestas. Cada futura provocación iraní —incluso exploraciones de bajo nivel— lleva más peso político. Los adversarios pueden interpretar la retórica estadounidense elevada como preparación para represalias cinéticas, lo que podría desencadenar ataques preventivos contra vulnerabilidades percibidas. La línea entre el posicionamiento defensivo cibernético y la escalada ofensiva es más delgada de lo que los planificadores de políticas admiten.
También existe la trampa de credibilidad doméstica. Si EE.UU. sigue anunciando amenazas cibernéticas sistémicas de Irán mientras simultáneamente desmiente grandes interrupciones como problemas benignos de mantenimiento, la confianza pública se erosiona. Las empresas pierden confianza en los proveedores de plataformas compartidas. Los legisladores impulsan prohibiciones reactivas en lugar de inversión duradera. Ese patrón se repite en cada democracia aliada que observa de cerca.
La idea central
La campaña de Irán contra la infraestructura estadounidense demuestra algo incómodo: el concepto de seguridad nacional en la era digital requiere redefinición. Las fronteras físicas no protegen servidores. Las dependencias de cadenas de suministro crean vulnerabilidades que ninguna nación puede eliminar por sí sola.
Los aliados del Pacífico entienden esto de manera intuitiva. Islas y penínsulas con núcleos poblacionales y económicos concentrados enfrentan una exposición desproporcionadamente mayor que los estados continentales. La pregunta es si están construyendo defensas lo suficientemente rápido, o si terminarán repitiendo la misma lucha por atribución que Estados Unidos está viviendo ahora mismo.
La guerra no comenzó con misiles. Comenzó con alguien tecleando comandos en una terminal a las 2 AM, esperando que una regla del firewall fallara, y observando cómo se abría una puerta.