La crisis de datos de Japón: más allá de la rivalidad tecnológica
La filtración sin precedentes de Sagawa Express que expone 53 millones de registros revela una vulnerabilidad sistémica en la infraestructura cibernética de Japón. Una comparativa de gadgets de Gizmodo Japan muestra lo profundamente que fluyen los datos en la vida cotidiana y lo precariamente que están protegidos.
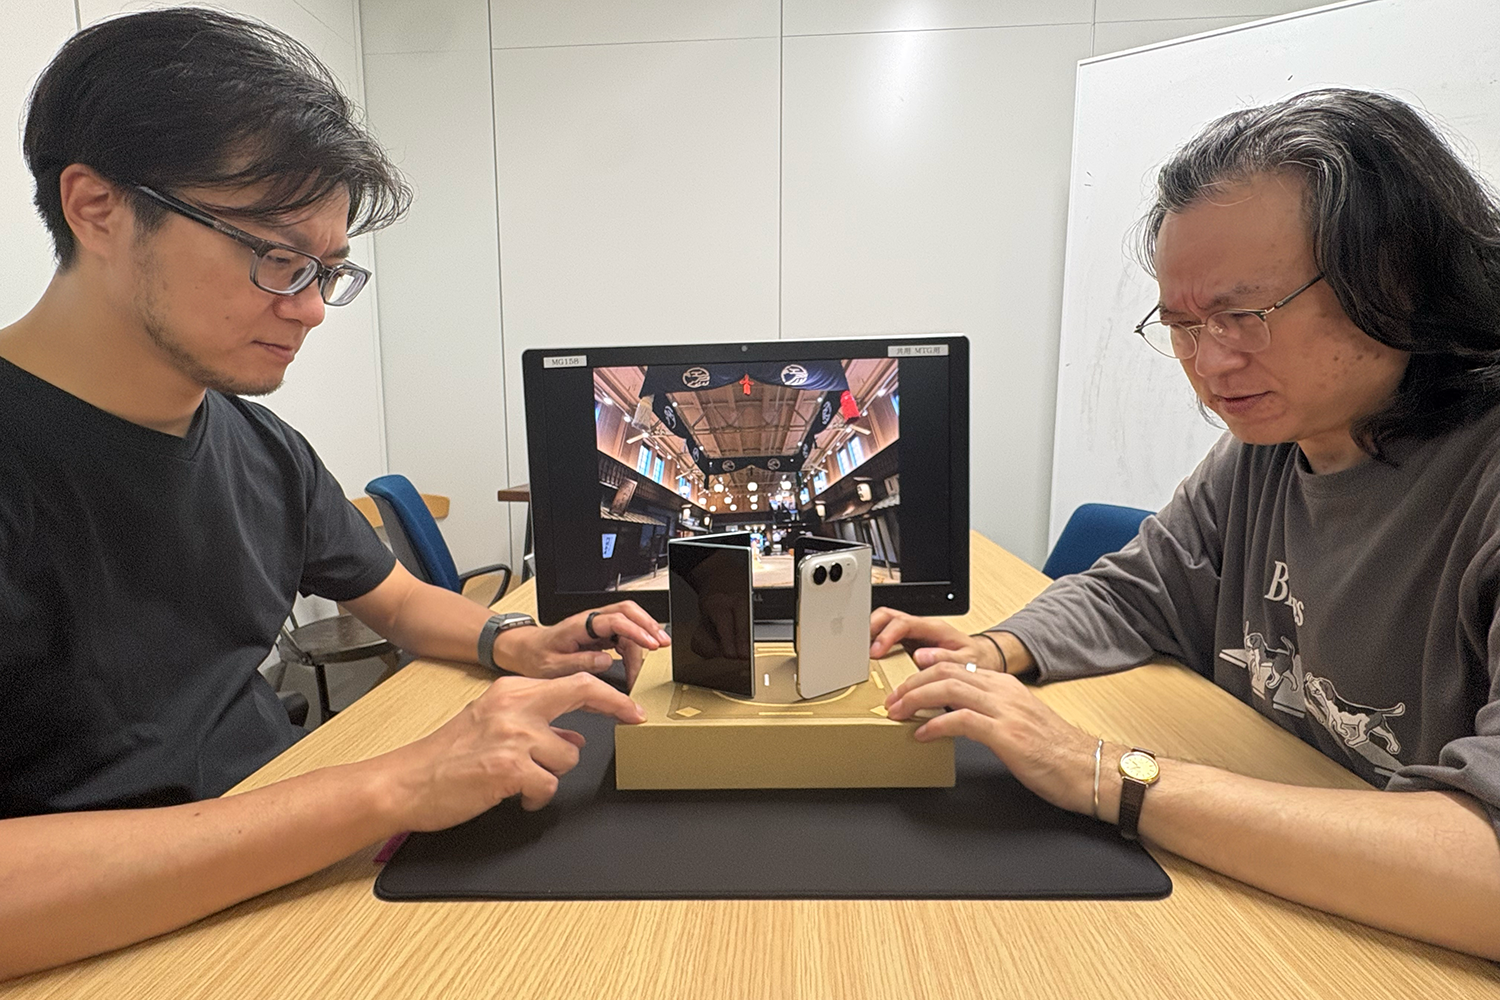
El ring de sumo y la sala de servidores
Lea la última crónica de Gizmodo Japan que enfrenta al iPhone Duo contra el Galaxy Z Fold8 mediante una metáfora de sumo juguetona, y podría perdonársele pensar que se trata de otra historia más de guerra entre gadgets. Peso frente a flexibilidad. Bordes frente a dobles. Ocho años de linaje de bisagras plegables de Samsung contra el entrante más nuevo de Apple. El tono del artículo es ligero, casi irreverente: bromea sobre la geometría de las esquinas y el trabajo de pies.
Pero léalo junto con el anuncio de la semana pasada de Sagawa Express, la segunda empresa de paquetería más grande de Japón, y la misma página adquiere una segunda capa incómoda.
Porque bajo las bromas sobre el peso de los teléfonos y la durabilidad de las bisagras se asoma una realidad que los redactores en inglés apenas empiezan a cubrir: Sagawa confirmó una brecha de datos que expuso 53,23 millones de registros individuales, la mayor en la historia de la compañía. Nombres de clientes, direcciones, números de teléfono, historiales de entregas. Todo ello fue derivado a través de sistemas que, según todos los indicadores disponibles, nunca fueron diseñados para el panorama de amenazas que enfrentan ahora.
El contraste no es accidental. Las rivalidades tecnológicas más visibles de Japón se desarrollan en revistas de reseñas brillantes y unboxings en YouTube. Sus fallos de seguridad más trascendentales se desarrollan en comunicados de prensa enterrados en sitios web corporativos, publicados semanas después de los hechos, o cuando finalmente se publican.
Lo que la cifra realmente significa
Cincuenta y tres millones. Para ponerlo en perspectiva, Sagawa mueve aproximadamente 1400 millones de paquetes al año en Japón. La brecha no involucraba datos de tarjetas de pago… aún. Pero los registros de entrega son altamente reveladores: trazan dónde vive la gente, cuándo reciben mercancías, qué compran y, con frecuencia, quiénes comparten hogar. Para los ladrones de identidad, este es un terreno más rico que un número de tarjeta de crédito.
La escala también ubica esto firmemente en terreno estructural. Sagawa es una empresa logística, no tecnológica. Su competencia central es mover cajas del punto A al punto B. Sin embargo, mantiene bases de datos que tocan decenas de millones de hogares, muchos de ellos en sistemas heredados de adquisiciones, integraciones obsoletas y décadas de gasto incremental en TI que priorizó la disponibilidad sobre la arquitectura de seguridad.
Este patrón se repite en toda la industria japonesa. La brecha de 2023 en Toshiba Infrastructure Systems & Solutions, los compromisos reiterados en grandes bancos, los filtraciones del sistema My Number que afectaron a millones de residentes: cada una comparte el mismo ADN. Infraestructura heredada. Seguridad reactiva. Una cultura de resolución interna que retrasa la divulgación pública.
La brecha entre la cultura de los gadgets y la seguridad digital
Esto es lo que los lectores en inglés suelen pasar por alto sobre la historia tecnológica de Japón: el país produce algunos de los hardware de consumo más pulcros del mundo mientras mantiene algunas de las posturas de ciberseguridad institucional más frágiles. La comparación entre el iPhone Duo y el Z Fold8 es entretenida porque refleja la posición de Japón como un mercado de smartphones maduro donde la elección del dispositivo tiene un peso cultural real. Pero el mismo ecosistema que premia ese nivel de escrutinio del producto falla al aplicar presión equivalente a la infraestructura que almacena los datos que generan estos dispositivos.
Los consumidores japoneses comparten rutinariamente información personal detallada con empresas logísticas, portales gubernamentales, proveedores de salud e instituciones financieras, a menudo a través de interfaces y sistemas que preceden a los estándares modernos de cifrado. La expectativa de un servicio sin fisuras es alta. La expectativa de seguridad de datos, comparativamente, baja. Y el entorno regulatorio, aunque se está endureciendo, históricamente ha tratado la divulgación de brechas como un asunto de gobernanza más que como un imperativo de protección al consumidor.
La reciente brecha de Sagawa, sin embargo, llega en un momento en que esa tolerancia es visiblemente erosionada. El gobierno de Japón ha comenzado a impulsar plazos obligatorios de divulgación de brechas. la Comisión de Protección de Datos Personales ha aumentado las multas. Los grupos industriales están revisando sus directrices de ciberseguridad. Nada de esto elimina el riesgo, pero sí señala que la era de la resolución silenciosa está llegando a su fin.
Quién gana, quién pierde
Los perdedores inmediatos son claros: los 53,23 millones de individuos cuyos registros fueron expuestos, y la propia reputación de Sagawa, que recibió un golpe precisamente porque la magnitud era tan difícil de ignorar. Las acciones de la compañía cayeron tras la divulgación, y el escrutinio regulatorio ahora es certo.
Pero la pérdida más profunda es sistémica. Cada gran brecha de esta magnitud refuerza la percepción —tanto dentro como fuera del país— de que la infraestructura digital de Japón está funcionando con tiempo prestado. Los inversores extranjeros lo señalan. Los competidores en Corea del Sur y China, donde la regulación de ciberseguridad suele ser más agresiva, lo apuntan. Las propias compañías japonesas lo citan como razón para externalizar su infraestructura a proveedores globales de nube en lugar de desarrollarla internamente.
Los ganadores, paradójicamente, pueden ser las empresas de ciberseguridad que se benefician de cada nueva crisis. Y los reguladores, que ganan capital político al imponer estándares más estrictos después de los hechos.
Qué sucede a continuación
Es probable que pasen tres cosas. Primero, Sagawa enfrentará un período prolongado de auditorías obligatorias del sistema y posibles multas. Segundo, la brecha alimentará el debate en curso de Japón sobre si las leyes de privacidad existentes son suficientes, un debate que ha estado cocinándose a fuego lento durante años y que ahora está alcanzando ebullición. Tercero, y quizás lo más importante, servirá como punto de referencia para toda otra compañía japonesa que opere bases de datos heredadas a gran escala.
Cuando ocurra la próxima brecha —un grupo hospitalario, un banco regional, un gobierno municipal—, se citará el caso de Sagawa. No como una anomalía, sino como un hito. La primera brecha de esta magnitud procedente de una corporación no tecnológica en la historia reciente de Japón.
Regrese al artículo de Gizmodo Japan sobre el iPhone Duo y el Z Fold8. Los autores debaten la geometría de los bordes y la durabilidad de las bisagras con entusiasmo genuino. Su pasión por el tema es real. Pero los mismos lectores que se preocupan por si un teléfono se dobla de manera limpia son las mismas personas cuyas direcciones de entrega, historiales de compra y detalles de contacto residen en bases de datos que podrían no sobrevivir su próximo ciclo de actualización.
El verdadero enfrentamiento en la tecnología japonesa no está ocurriendo en un ring de sumo. Está ocurriendo en salas de servidores construidas hace veinte años, mantenidas por contratistas que se retiraron hace décadas, y ejecutando infraestructura crítica que nadie pensó que necesitara ser segura hasta que dejó de serlo.
La próxima vez que esos dos teléfonos choquen, el veredicto puede depender menos del radio de las esquinas y más de si la compañía detrás de la comparación sabe realmente quién la está leyendo, y si alguien robó esos datos el martes pasado.