Ciberataque a supermercados franceses expone fallos IoT
Un ciberataque dirigido a los sistemas de refrigeración en 400 supermercados franceses revela graves vulnerabilidades IoT en la infraestructura de la cadena de frío. Las temperaturas alcanzaron los 50 °C, provocando un enorme desperdicio alimentario y poniendo de manifiesto los riesgos para las cadenas de suministro minoristas a nivel global.
El ataque que derritió el suministro alimentario de Europa
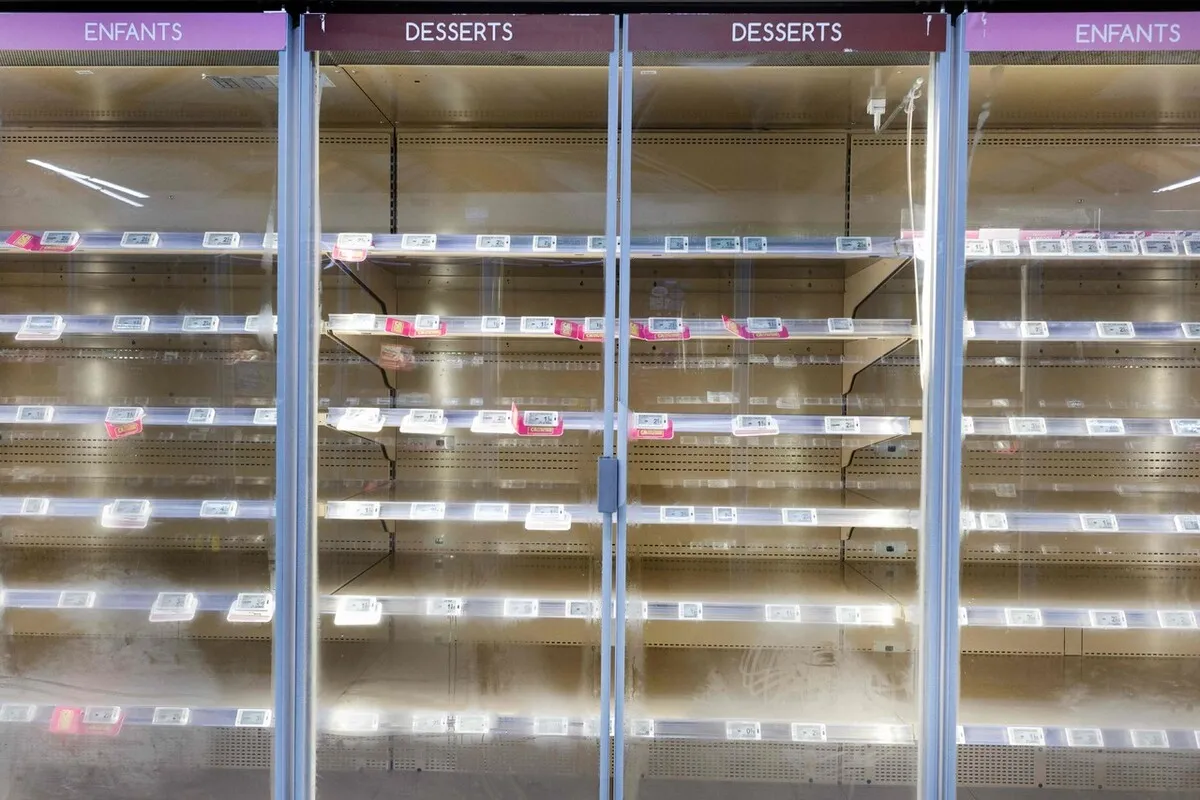
Los supermercados franceses permanecieron vacíos la mañana del martes, con sus estantes refrigerados desprovistos mientras 400 tiendas en todo el país se convertían en víctimas de un ciberataque coordinado. Lo que distingue este incidente de los titulares habituales sobre ransomware no es la intrusión digital, sino lo que ocurrió después. Las temperaturas dentro de las cámaras frigoríficas se dispararon hasta los 50 grados Celsius en seis horas. La comida se estropeó. Algunas ubicaciones se incendiaron. Y los clientes vieron cómo el helado se derritía sobre las aceras de París.
El ataque, confirmado por la oficina del Primer Ministro el 12 de diciembre, golpeó la infraestructura de la cadena de frío en las principales cadenas de supermercados de Francia. El Grupo Le Moussquetaire —que opera 150 tiendas Hyper Marché— reportó que los sistemas de refrigeración funcionaron a temperaturas anómalas durante toda la noche. El personal cargó productos congelados descongelados en carritos y los arrojó a contenedores de basura. Contenedores rotos dejaron escapar helado derramado sobre las calles. La empresa desechó todos los alimentos afectados sin intentar redistribuirlos, citando riesgo de contaminación.
Esto no es solo un problema francés. El analista de la firma de seguridad Secquia Felix Emer declaró a Reuters que España, Portugal, Polonia, Alemania y Bélgica también sufrieron daños en sus sistemas de refrigeración. El minorista neerlandés Ahold Delhaize detuvo temporalmente algunos sistemas por preocupaciones de seguridad, aunque una conexión directa con el ataque francés permanece sin confirmar. Equipos de respuesta de emergencia en tres departamentos franceses recibieron llamadas sobre humo emergente de las unidades de climatización de supermercados, un efecto secundario de compresores funcionando de manera descontrolada tras la manipulación del firmware.
¿Quién controla tu cadena de frío?
La vulnerabilidad expuesta aquí va más allá de la cobertura típica de ciberseguridad. No se trató de un correo de phishing ni de una contraseña robada. Los atacantes manipularon remotamente los sistemas de control de refrigeración, el software que gestiona los ajustes de temperatura en redes enteras de tiendas. Las empresas de mantenimiento acceden a estos sistemas de forma remota para ajustar configuraciones. Esa conveniencia se convirtió en el vector de ataque.
Los fiscales franceses identificaron una vulnerabilidad de software en equipos suministrados por la compañía danesa Danfoss. La empresa afirmó que los dispositivos afectados «operaban con firmware heredado» y había recomendado desde hace tiempo a los clientes mantener versiones actuales de firmware o transitar hacia soluciones de próxima generación. Danfoss desplegó una actualización de software que aborda la vulnerabilidad dentro de las 48 horas posteriores a que el ataque se hiciera público.
Esto es lo que los despachos occidentales podrían pasar por alto: este ataque revela cómo las amenazas del IoT industrial escalan a través de las fronteras. Los sistemas de refrigeración se conectan a internet para tareas de mantenimiento. Cuando los hackers obtuvieron acceso, pudieron manipular las temperaturas de forma remota, sin necesidad de una ruptura física. El ataque explotó una tensión fundamental en la infraestructura minorista: la eficiencia operativa frente a la resiliencia de ciberseguridad. Muchas tiendas habían desactivado las alertas automáticas para reducir «notificaciones molestas», una práctica que dejó sin vigilancia humana cuando las temperaturas comenzaron a ascender.
La complejidad de la cadena de suministro añade otra capa. Danfoss fabrica hardware de control climático, pero el firmware vulnerable funcionaba en dispositivos de puerta de enlace producidos por integradores de terceros. Esos integradores a menudo sirven a múltiples marcas minoristas en toda Europa, creando un mapa de exposición compartida que los atacantes podían recorrer con movimiento lateral mínimo.
El verdadero coste: más allá de la filtración de datos
La mayor parte de la cobertura de ciberseguridad se centra en datos robados o pérdidas financieras. Este ataque midió su coste en comida desperdiciada y cadenas de suministro comprometidas. El Grupo Le Moussquetaire reveló que las temperaturas de refrigeración alcanzaron los 50 grados Celsius en seis horas. Eso no es un fallo técnico, es destrucción.
El director ejecutivo Dominique Chechele describió el ataque como «extremadamente grave y sin precedentes» contra infraestructuras esenciales para la conservación de alimentos y el suministro alimentario nacional. El gobierno francés respondió ordenando a la Agencia Nacional de Ciberseguridad (ANSSI) que investigara. La oficina del Primer Ministro confirmó la cooperación con países europeos y una investigación de empresas francesas adicionales potencialmente en riesgo.
El impacto económico se extiende más allá del minorista francés. El desperdicio mundial de alimentos representa un problema de un billón de dólares anuales. Los ataques a la infraestructura de la cadena de frío amplifican esta crisis mientras exponen vulnerabilidades en cadenas de suministro críticas. Cuando la refrigeración falla, la comida se echa a perder más rápido de lo que las empresas pueden redistribuirla. El ataque reveló cómo las amenazas del IoT industrial escalan a través de las fronteras con consecuencias devastadoras.
Los efectos secundarios ya están emergiendo. Las aseguradoras están reevaluando las primas de pólizas cibernéticas para clientes minoristas con despliegues de IoT heredado. Varias cadenas de supermercados europeas han comenzado auditorías de emergencia de sus versiones de firmware de refrigeración, creando un cuello de botella para los equipos de soporte de Danfoss. Los servicios municipales de gestión de residuos en las ciudades francesas afectadas reportaron un aumento del 300% en recogidas de residuos orgánicos a granel durante la fase de limpieza.
¿Quién gana y quién pierde?
Los atacantes demostraron capacidad para interrumpir infraestructuras esenciales sin presencia física. Demostraron que la manipulación remota de sistemas industriales, el software que gestiona los ajustes de temperatura en redes enteras, podía causar destrucción en el mundo real. Esto no es teórico. Está ocurriendo ahora.
Minoristas como el Grupo Le Moussquetaire perdieron inventario valorado en millones. Los consumidores enfrentaron estantes vacíos y patrones de compra interrumpidos. Danfoss dañó su reputación a pesar de desplegar actualizaciones. El gobierno francés enfrentó escrutinio sobre la protección de infraestructuras críticas. La Unión Europea enfrenta preguntas sobre la coordinación de ciberseguridad transfronteriza, particularmente respecto a plazos obligatorios de actualización de firmware para dispositivos de IoT industrial.
Mientras tanto, las firmas de ciberseguridad ganaron negocio. Empresas como Secquia captaron atención por el análisis de amenazas. Las organizaciones que invierten en protección de infraestructura vieron aumentar la demanda. El ataque reveló quién gana cuando los servicios esenciales se convierten en objetivos de ataque, y quién paga el verdadero precio.
Un ganador inesperado podría ser el minorista secundario. Las cadenas de supermercados más pequeñas y las cooperativas regionales que mantienen redes de IoT más pequeñas y más segmentadas reportaron menos interrupciones y se posicionaron como alternativas durante la escasez de suministro. El ataque aceleró una conversación sobre la diversificación de la cadena de suministro que había estado estancada durante años.
¿Qué sucede después?
Los fiscales franceses continúan su investigación. ANSSI confirmó la colaboración con sus homólogos europeos. Danfoss desplegó actualizaciones de software que abordan las vulnerabilidades identificadas y anunció un programa de auditoría de firmware para todos los dispositivos heredados aún en operación. Los minoristas europeos ahora enfrentan preguntas urgentes sobre la protección de la infraestructura de IoT y la suficiencia de los marcos regulatorios actuales.
El ataque reveló una verdad fundamental: las amenazas del IoT industrial escalan a través de las fronteras con consecuencias devastadoras. Los sistemas de refrigeración conectados a internet para mantenimiento crearon vulnerabilidades que los hackers explotaron. Cuando los atacantes manipularon las temperaturas de forma remota, causaron destrucción en el mundo real: desperdicio de alimentos, incendios y estantes vacíos.
Las cadenas de suministro globales enfrentan riesgos similares. Los minoristas de todo el mundo deben abordar las vulnerabilidades de la infraestructura de IoT antes de que los atacantes las exploten. Las empresas que inviertan en resiliencia de ciberseguridad ganarán ventaja competitiva. Las organizaciones que fallen en proteger infraestructuras críticas enfrentarán crecientes amenazas.
Se espera que los reguladores introduzcan plazos obligatorios de divulgación de vulnerabilidades para fabricantes de IoT industrial dentro de la UE. El marco propuesto requeriría que los proveedores de firmware parchearan defectos críticos dentro de 30 días y proporcionaran notificaciones de fin de vida útil al menos 18 meses antes de que termine el soporte de hardware. Varios legisladores europeos ya han citado el ataque a los supermercados franceses como prueba de que el cumplimiento voluntario ha fracasado.
Para los consumidores, el ataque podría transformar lentamente las expectativas sobre precios y disponibilidad de alimentos. El inventario desperdiciado representa un shock de oferta que podría persistir en las regiones afectadas durante semanas. Pero el cambio más profundo es cultural: la infraestructura de la cadena de frío, una vez invisible, ahora es visible. Cada unidad de refrigeración de supermercado, cada almacén logístico, cada instalación de almacenamiento farmacéutico, son sistemas conectados que funcionan con firmware heredado, y el ataque francés demostró que pueden ser weaponizados desde cualquier lugar con una conexión a internet.
La pregunta no es si tu cadena de frío es vulnerable. Es si estás listo cuando los atacantes ataquen a continuación.