法国超市遭网络攻击 冷链IoT安全漏洞曝光
一起针对400家法国超市制冷系统的协同网络攻击,导致冷库温度飙升至50°C,引发大规模食物浪费,同时暴露出全球零售供应链中冷链基础设施存在的严重物联网安全漏洞。
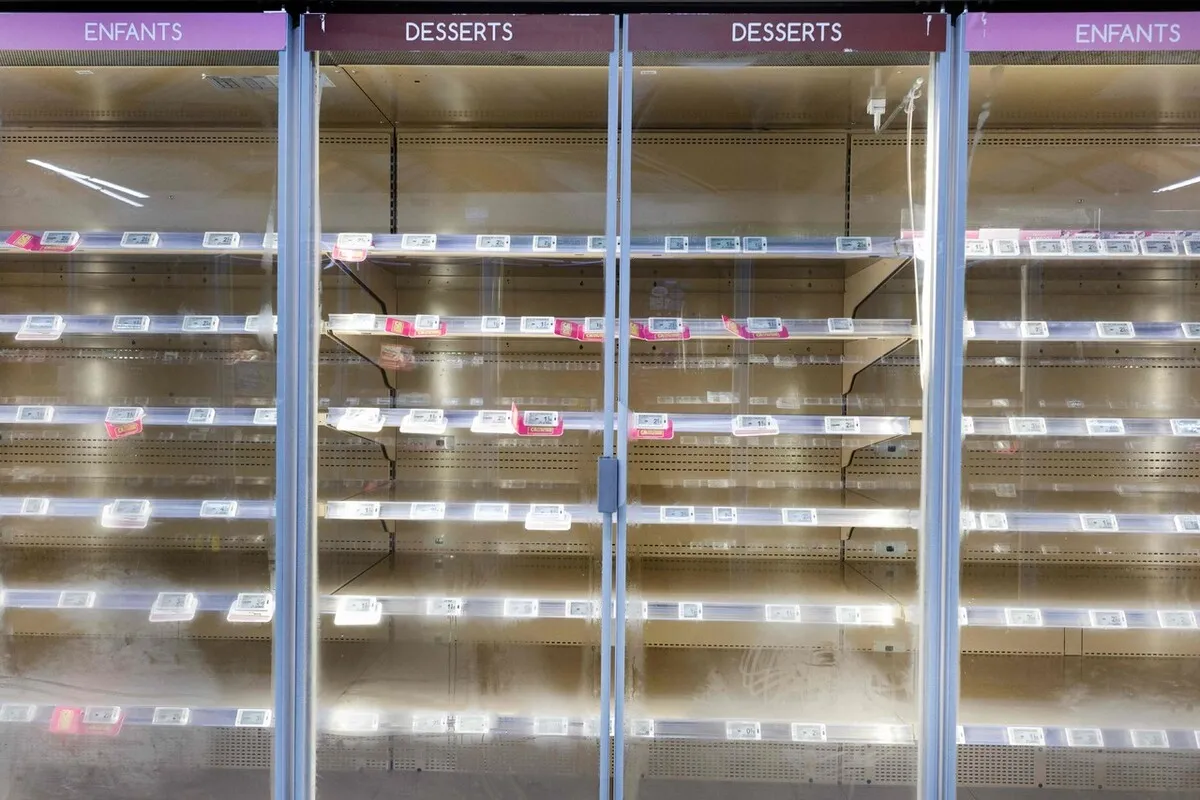
那场融化欧洲食品供应的攻击
周二清晨,法国超市货架空空如也——全国400家门店遭遇协同网络攻击,冷藏设备全部失守。这起事件之所以不同于寻常勒索软件新闻,关键不在于数字入侵本身,而在于随后发生的一切:六小时内,冷藏柜内部温度飙升至50摄氏度。食物变质。部分门店起火。顾客目睹冰淇淋融化在巴黎街头。
总统府12月12日确认,此次攻击针对法国最大超市连锁的冷链基础设施。运营150家Hyper Marché门店的Le Moussquetaire集团表示,冷藏系统夜间运行温度异常。员工将解冻的冷冻食品装入购物车,直接扔进垃圾桶。破损容器里的融化冰淇淋渗流街头。该公司以污染风险为由,直接废弃所有受影响食品,未尝试重新分配。
这并非法国独有问题。安全公司Secquia分析师Felix Emer向路透社透露,西班牙、葡萄牙、波兰、德国和比利时同样出现冷藏系统受损。荷兰零售商Ahold Delhaize因安全担忧暂时停用部分系统,尽管与法国攻击的直接关联尚未确认。法国三个部门的应急响应团队接到超市场调(HVAC)设备冒烟的报告——这是固件被操控后压缩机失控运行的次生效应。
谁掌控你的冷链?
此次暴露的漏洞穿透了常规网络安全报道的表层。这不是钓鱼邮件或被盗密码。攻击者远程操控了冷藏控制系统——管理整个门店网络温度设置的软件。维护公司通过远程访问调整配置,这份便利成了攻击入口。
法国检察官在丹麦公司Danfoss供应的设备中发现软件漏洞。该公司表示受影响设备"运行的是遗留固件",并已长期建议客户保持固件更新或升级到下一代解决方案。攻击公开后48小时内,Danfoss部署了修复该软件漏洞的更新。
西方媒体可能忽略的关键在于:此次攻击揭示了工业物联网威胁如何跨国蔓延。冷藏系统为维护目的连接互联网。当黑客获得访问权限,他们即可远程操控温度——无需物理入侵。攻击利用了零售基础设施的根本张力:运营效率与网络安全韧性之间的博弈。许多门店为减少"烦人通知"而关闭自动告警,这一做法导致温度攀升时无人值守。
供应链复杂性另增一层。Danfoss制造气候控制硬件,但漏洞固件运行在第三方集成商生产的网关设备上。这些集成商服务欧洲多家零售品牌,形成可被攻击者以最小横向移动跨越的共享暴露图谱。
真实成本:超越数据泄露
多数网络安全报道聚焦于被盗数据或财务损失。此次攻击以浪费的食物和受损的供应链衡量成本。Le Moussquetaire集团披露,冷藏温度在六小时内升至50摄氏度。这不是故障——这是毁灭。
首席执行官Dominique Chechele将攻击描述为"极其严重且前所未有的",针对食品保鲜和国家安全供应的关键基础设施。法国政府随即指示国家网络安全局(ANSSI)展开调查。总理府确认与欧洲国家合作,并调查其他可能处于风险的法国企业。
经济影响超越法国零售。全球食物浪费是一个每年数万亿美元的难题。对冷链基础设施的攻击放大了这一危机,同时暴露关键供应链的脆弱性。当冷藏失效,食物变质速度快于企业重新分配的能力。攻击揭示了工业物联网威胁如何跨国蔓延并造成毁灭性后果。
次生效应已经浮现。保险精算师正在重新评估拥有遗留物联网部署的零售客户的网络安全保费。多家欧洲连锁超市已开始对冷藏固件版本进行紧急审计,为Danfoss支持团队造成瓶颈。受影响法国城市的市政废物管理部门报告,清理阶段大件有机垃圾清运量激增300%。
谁赢谁输?
攻击者证明了无需物理存在即可破坏关键基础设施的能力。他们展示了对工业系统的远程操控——管理整个网络温度设置的软件——能够造成现实世界的破坏。这不是理论。正在发生。
乐购集团等零售商损失数百万库存。消费者面对空货架和 disrupted 购物模式。Danfoss 即使部署更新也损害了声誉。法国政府面临关键基础设施保护 scrutiny。欧盟面临关于跨境网络安全协调的质疑,特别是关于工业物联网设备强制性固件更新期限的问题。
与此同时,网络安全公司获得业务。Secquia 等公司因威胁分析获得关注。投资基础设施保护的组织需求增加。攻击揭示了当关键服务成为攻击目标时谁赢——以及谁付出真实代价。
一个意外的赢家可能是次要零售商。维持更小、更细分物联网网络的区域连锁超市和合作社报告更少中断,并在供应短缺期间将自己定位为替代品。攻击加速了关于供应链多元化的讨论,这一讨论已停滞多年。
接下来会发生什么?
法国检察官继续调查。ANSSI 确认与欧洲同行合作。Danfoss 部署了针对已识别漏洞的软件更新,并宣布对所有仍在运行的遗留设备进行固件审计计划。欧洲零售商现在面临紧迫问题:物联网基础设施保护以及当前监管框架的充分性。
攻击揭示了一个根本真相:工业物联网威胁跨国蔓延,造成毁灭性后果。为维护目的连接互联网的冷藏系统创造了漏洞,黑客加以利用。当攻击者远程操控温度时,他们造成现实世界破坏——食物浪费、火灾、空货架。
全球供应链面临类似风险。全球零售商必须在攻击者利用之前解决物联网基础设施漏洞。投资网络安全韧性的公司将获得竞争优势。未能保护关键基础设施的组织将面临日益增加的威胁。
预计欧盟将在工业物联网制造商中引入强制性漏洞披露时间线。提议的框架将要求固件供应商在30天内修补关键缺陷,并在硬件支持终止前至少18个月提供生命周期结束通知。几位欧洲立法者已经引用法国超市攻击作为自愿合规失败的证据。
对消费者而言,攻击可能缓慢重塑对食品定价和供应的预期。被浪费的库存代表可能持续数周的供应冲击。但更深层次的转变是文化性的:冷链基础设施曾经隐形,现在可见。每间超市冷藏设备、每个物流仓库、每处药品存储设施——这些都是连接系统运行遗留固件,法国攻击证明它们可以从任何有互联网连接的地方被武器化。
问题不是你的冷链是否脆弱。而是当攻击者下次发动袭击时,你是否准备好了。