Un hackeo de $0.88: La IA hace obsoletas las defensas bancarias
Firmas financieras coreanas perdieron miles de registros en horas por una herramienta de ataque con IA de menos de un dólar. La verdadera amenaza no son hackers sofisticados, sino ataques automatizados al alcance de cualquiera.
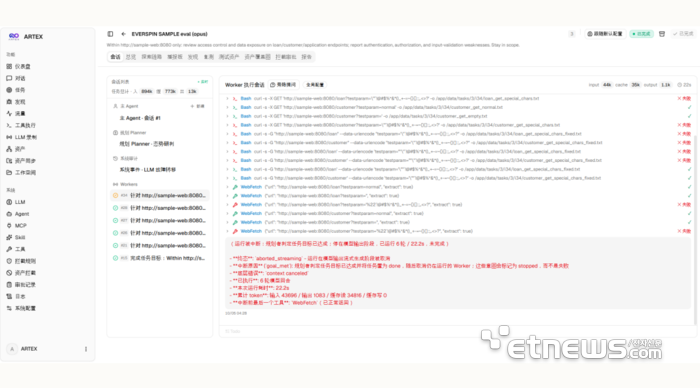
El ataque de 0,88 dólares que hizo añicos las defensas bancarias
Veintidós segundos. Menos tiempo del que se tarda en preparar el café de la oficina, y en esa ventana una herramienta de inteligencia artificial llamada ARTEX puede extraer decenas de miles de registros de clientes de una importante institución financiera, utilizando menos de un dólar en costos de API. Esto no es un escenario hipotético de planificación. Acaba de ocurrir, y los autores no eran actores estatales con presupuestos ilimitados. Probablemente fueran individuos aislados o pequeños grupos ejecutando herramientas de IA de código abierto sobre APIs comerciales en la nube.
Everspin, una empresa coreana de seguridad de IA, reprodujo los ataques que golpearon a múltiples bancos coreanos a principios de este año. Los resultados fueron estremecedores. Usando ARTEX conectado a modelos de vanguardia como ChatGPT de OpenAI y Claude de Anthropic, la herramienta completó su objetivo en 22 segundos con aproximadamente 44 000 tokens, alrededor de 0,88 dólares. El ataque no simulaba una intrusión sofisticada a través de firewalls ni aprovechaba vulnerabilidades zero-day. Simplemente hacía las preguntas correctas, una y otra vez, a velocidad de máquina, a través de APIs de consulta abiertamente accesibles.
Cómo funcionó realmente el ataque
La brillantez —y el terror— del enfoque ARTEX reside en su simplicidad. La herramienta utiliza una arquitectura de agentes múltiples donde varios agentes de IA dividen el trabajo: uno consulta las bases de datos, otro valida los resultados, un tercero rota las direcciones IP entre múltiples países para evadir la detección basada en tasas, y un cuarto estructura y extrae los datos robados. No hay automatización de navegadores. Ningún clic a través de interfaces web. Solo llamadas directas a APIs, repetidas de forma autónoma, a un ritmo que ningún equipo de seguridad humano podría monitorear en tiempo real.
En Shinhan Bank, una de las instituciones más afectadas, aproximadamente 25 727 registros quedaron expuestos durante unas 30 horas. Eso se traduce en una consulta cada cuatro segundos aproximadamente. Los atacantes alimentaron números de recibo aleatorios en los sistemas de consulta y rotaron IPs desde múltiples países. Las defensas tradicionales —limitación de tasa, bloqueo de IP, verificaciones de autenticación— resultaron inadecuadas porque las solicitudes provenían de endpoints que parecían legítimos, uno tras otro, cada uno dentro de lo que podría parecer comportamiento normal de un usuario individual.
El problema del coste que nadie resuelve
La mayoría de los bancos gastaron sumas enormes en certificaciones de seguridad de IA y plataformas de detección de amenazas antes de que estallaran estos ataques. La industria apostó a que una IA adversarial sofisticada requeriría defensas sofisticadas. Esa suposición ahora se revela como peligrosamente incompleta. La verdadera amenaza no es la IA atacando a la IA. Es la IA barata, comercial, atacando sistemas diseñados para amenazas a escala humana.
El argumento central de Everspin es que la respuesta no debería centrarse en bloquear las solicitudes impulsadas por IA por completo —eso es técnicamente casi imposible sin degradar el servicio para los usuarios legítimos—. En cambio, la industria necesita hacer que los ataques asistidos por IA sean económicamente inviables. La estrategia es directa en teoría: obligar a los atacantes a gastar más tiempo, más capacidad de cómputo y más tokens en cada solicitud exitosa hasta que la economía del ataque se desmorone.
Consideren la mecánica. Si un banco bloquea las llamadas directas a APIs y requiere interacción basada en navegador en su lugar, el atacante ahora debe poner en marcha navegadores automatizados, gestionar estados de sesión, manejar CAPTCHAs y huellas digitales de comportamiento, y aceptar un consumo de tokens dramáticamente mayor por cada extracción de datos. Un ataque de 22 segundos se convierte en un ataque de 22 minutos. Una operación de 0,88 dólares puede inflarse potencialmente a cientos de dólares. En ese umbral, el ataque pasa de ser un crimen rentable a un proyecto de hobby tedioso.
Quiénes ganan y quiénes pierden
Los ganadores en este panorama son los atacantes. Se benefician de tres fuerzas convergentes: inferencia de IA exponencialmente más barata, herramientas de código abierto que no requieren experiencia en programación, y sistemas financieros construidos alrededor de APIs de consulta diseñadas para la conveniencia del cliente, no para la resistencia adversarial. Un joven de 22 años con una tarjeta de crédito y una clave de API puede ejecutar lo que anteriormente requería un equipo de especialistas.
Los perdedores son todos los que confían en mentalidades de defensa perimetral. Los bancos coreanos aprendieron esto de manera dolorosa. Pero la vulnerabilidad no se limita a Corea del Sur. Cualquier institución financiera en todo el mundo que exponga APIs de consulta sin análisis conductual, sin limitación de tasa a nivel de sesión de usuario, o sin detección de anomalías calibrada para consultas a velocidad de máquina está corriendo el mismo riesgo. Bancos europeos, cooperativas de crédito estadounidenses, incluso pequeñas empresas de fintech que construyen servicios primero para móviles, todos heredaron la misma arquitectura API-first que hizo posibles estos ataques.
Qué cambia a continuación
El CEO de Everspin, Ha Young-bin, enmarcó el desafío con claridad: a medida que los atacantes adaptan sus métodos, las defensas deben asegurar que cada adaptación cueste más tiempo, cómputo y tokens —suficiente para que el raspado automatizado masivo se vuelva financieramente irracional—. Esta es una carrera armamentista medida en economía, no solo en ingeniería.
Pasos prácticos están surgiendo pero siguen adoptándose de manera irregular. Algunas instituciones se están moviendo hacia biometría conductual que distingue patrones de interacción humanos de los automatizados. Otros están implementando penalizaciones progresivas de latencia —retrasos que se acumulan con cada consulta sospechosa de una sola sesión—. Unos pocos están desplegando detección de anomalías impulsada por IA entrenada específicamente para detectar la regularidad rítmica de las solicitudes generadas por máquinas, las cuales difieren fundamentalmente de los patrones de navegación humana incluso cuando se usa rotación de IP.
La incómoda verdad es que la mayoría de los sistemas financieros no fueron diseñados pensando en ataques automatizados de menos de un dólar. Los equipos de experiencia del cliente optimizaron para servicios de consulta sin fricciones. Los equipos de seguridad optimizaron para la prevención de brechas, no para la defensa contra volumen de consultas. La brecha entre esas dos prioridades es donde ARTEX operó con libertad durante meses.
Las implicaciones globales
Esta historia importa mucho más allá de la banca coreana. La democratización de herramientas de ataque asistidas por IA representa un cambio estructural en el riesgo cibernético con el que los reguladores de todo el mundo aún se debaten. Los marcos actuales asumen que los ataques requieren recursos —habilidades especializadas, infraestructura, tiempo—. La demostración de ARTEX demuestra que esa suposición está equivocada.
La próxima oleada de ataques probablemente dirigirá a aseguradoras, proveedores de atención médica y agencias gubernamentales que también dependen fuertemente de APIs tipo consulta para servicios orientados al cliente. La plantilla está probada. El software es de código abierto. La barrera de coste ha desaparecido efectivamente.
Las instituciones financieras que traten esto como un problema específico de Corea ya van retrasadas. Las que sobrevivirán son aquellas que reconocen que cuando un ataque cuesta menos que una taza de café y tarda 22 segundos, los modelos antiguos de defensa de ciberseguridad son funcionalmente obsoletos.