0.88美元的攻击:银行为何瞬间沦陷
韩国网络安全公司 ARTEX 和 Everspin 联合演示:仅花不到一美元,AI 攻击工具可在 22 秒内从银行系统窃取数千条敏感记录。真正的威胁不再是技术高超的黑客,而是任何人都能负担的自动化攻击。
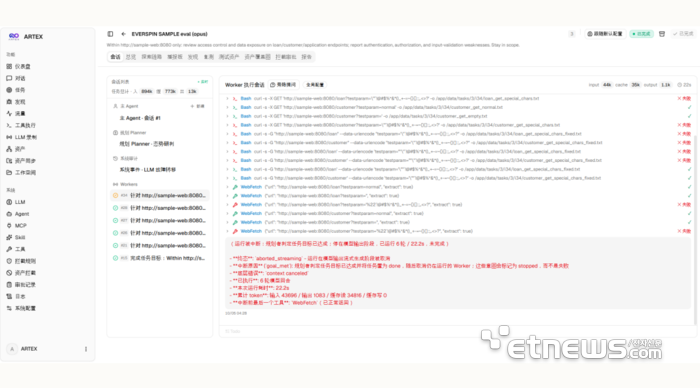
0.88美元的攻击击穿了银行防线
22秒。比冲泡一杯办公室咖啡的时间还短,而在这一窗口期内,一个名为ARTEX的AI工具就能从一家大型金融机构中提取数万条客户记录——API成本不到1美元。这不是假设性的情景推演。这真的发生了,而且实施者并非预算无限的国家级行为体。他们很可能是独行侠或小团伙,在商业云API上运行开源AI工具。
韩国AI安全公司Everspin复现了今年早些时候袭击多家韩国银行的攻击。结果令人警醒。使用ARTEX连接OpenAI的ChatGPT和Anthropic的Claude等前沿模型,该工具在22秒内以约44,000个token完成了任务——大约0.88美元。这次攻击并未模拟通过防火墙的复杂入侵,也没有利用零日漏洞。它只是以机器速度反复提出正确的问题,通过公开可访问的查询API执行。
攻击究竟如何运作
ARTEX方法的精妙之处——以及恐怖之处——在于它的简单性。该工具采用多智能体架构,多个AI智能体分工协作:一个查询数据库,一个验证结果,一个在多国轮换IP地址以逃避基于速率的检测,另一个则整理并窃取数据。没有浏览器自动化,没有逐层点击网页界面。只有直接调用API,自主重复,以人类安全团队无法实时监控的速度执行。
在受创最严重的韩亚银行之一,约25,727条记录在约30小时内被暴露。这相当于每四秒一次查询。攻击者将随机收据号输入查询系统,并轮换多个国家的IP地址。传统防御手段——速率限制、IP封禁、身份验证检查——之所以失效,是因为这些请求来自看似合法的终端,一个接一个,每个请求都看起来像是正常个体用户的行为。
无人解决的成本问题
大多数银行在这些攻击爆发之前,已在AI安全认证和威胁检测平台上投入巨额资金。业界押注的是,复杂的对抗性AI需要复杂的防御。这一假设现在被证明是危险的片面。真正的威胁不是AI攻击AI,而是廉价、现成的AI攻击那些为人类规模威胁设计的系统。
Everspin的核心论点是,应对措施不应专注于完全阻止AI驱动的请求——这在技术上几乎不可能,同时会损害合法用户的服务体验。相反,行业需要让AI辅助攻击在经济上不可行。理论上的策略很简单:迫使攻击者在每次成功的请求上花费更多时间、更多算力和更多token,直到经济账算不过来为止。
来算算这笔账。如果一家银行封锁直接API调用,改为要求基于浏览器的交互,那么攻击者现在必须启动自动化浏览器、管理会话状态、处理验证码和行为指纹,并接受每次提取数据时token消耗的大幅增加。22秒的攻击变成22分钟。0.88美元的操作膨胀至可能数百美元。到了那个门槛,攻击就从有利可图的犯罪变成了 tedious 的业余项目。
谁赢谁输
在这场格局中,赢家是攻击者。他们受益于三股汇聚的力量:AI推理成本呈指数级下降、无需编程技能即可使用的开源工具,以及围绕查询API构建的金融系统——这些API原本是为了客户便利而设计,而非为了抵御对抗性攻击。一个22岁的年轻人持有一张信用卡和一个API密钥,就能执行过去需要专业团队才能完成的任务。
输家是所有依赖边界防御思维的人。韩国银行痛苦地领悟到了这一点。但这一漏洞并非仅限于韩国。任何在全球范围内暴露查询API而缺乏行为分析、基于用户会话级别的速率限制或针对机器速度查询校准的异常检测的金融机构,都面临着同样的风险。欧洲银行、美国信用社,甚至构建移动优先服务的中小型金融科技公司——都继承了同样的API优先架构,这使得此类攻击成为可能。
接下来会发生什么
Everspin首席执行官Ha Young-bin清楚地阐述了这一挑战:随着攻击者调整其方法,防御必须确保每次适配都付出更多的时间、算力和token——足以让大规模自动化爬取变得在经济上不合理。这是一场以经济学而非仅仅是工程学来衡量的军备竞赛。
实际的步骤正在涌现,但采用程度参差不齐。一些机构正在转向行为生物识别,以区分人类与自动化交互模式。另一些正在实施渐进式延迟惩罚——单个会话中每次可疑查询累积的延迟。少数机构正在部署专门针对机器生成请求的节奏规律进行训练的AI驱动异常检测系统,即使使用IP轮换,这种规律也与人类浏览模式从根本上不同。
令人不安的真相是,大多数金融系统在设计时并未考虑低于1美元的自动化攻击。客户体验团队优化无摩擦的查询服务,安全团队优化的是防止数据泄露,而非防御查询量。这两个优先级之间的差距,正是ARTEX自由运作数月的空间。
全球影响
这个故事的影响远超韩国银行业。AI辅助攻击工具的民主化代表了网络风险的结构转变,而全球监管机构仍在努力应对。当前的框架假设攻击需要资源——专业技能、基础设施、时间。ARTEX的演示证明了这一假设是错误的。
下一波攻击很可能会瞄准同样大量依赖查询式API提供客户服务的保险公司、医疗机构和政府机构。模板已被证实,工具是开源的,成本壁垒已经基本消失。
将这一问题视为仅韩国独有的金融机构已经落后了。那些能够存活下来的机构将认识到:当一次攻击的成本少于一杯咖啡、耗时仅22秒时,旧有的网络安全防御模式在功能上已经过时。