Filtración de Rakuten Securities revela crisis de gobernanza fintech
Una filtración de datos en Rakuten Securities que afecta a 15,72 millones de cuentas —provocada al colocar datos reales de clientes en un entorno de prueba— está generando demandas colectivas y una rendición de cuentas regulatoria que podría transformar el panorama fintech de Japón.
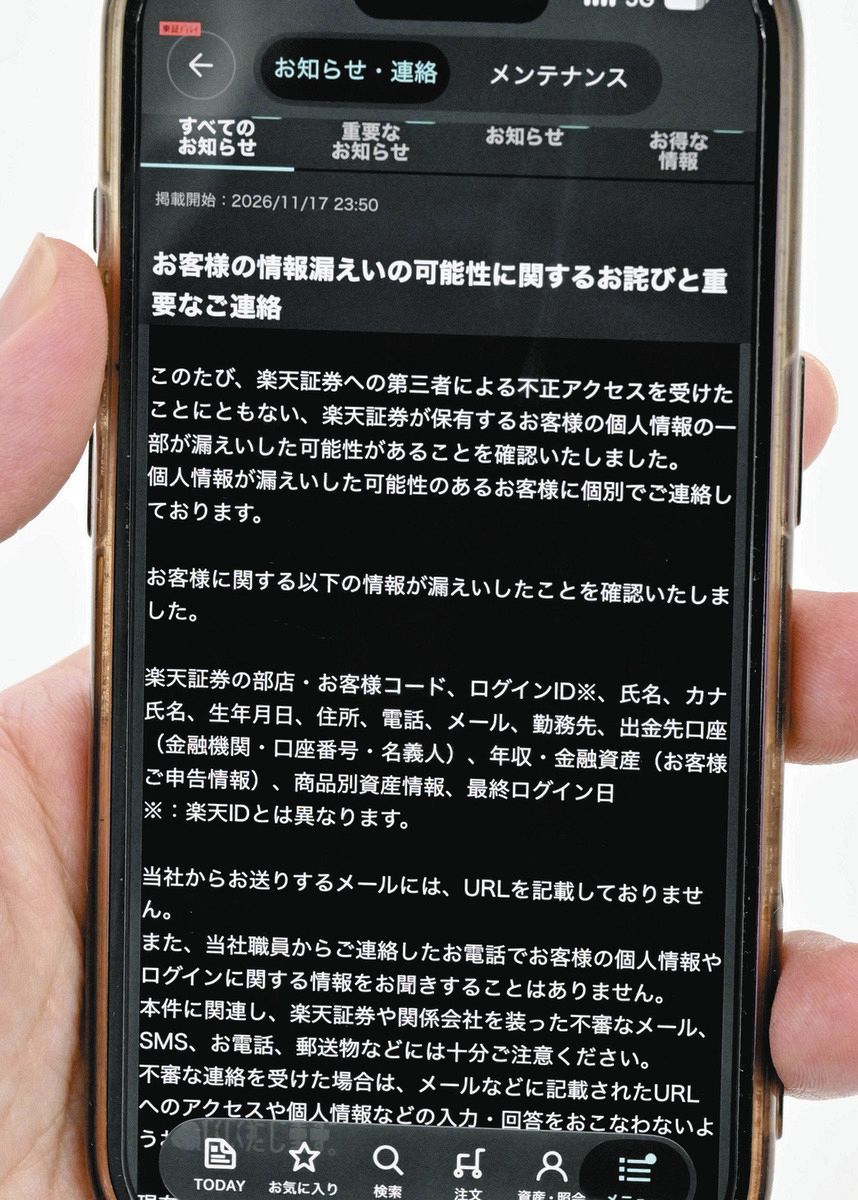
El entorno de pruebas que nunca debió contener vidas reales
Rakuten Securities descubrió el 16 de junio que alguien había accedido a sus sistemas de manera indebida. Para el 11 de noviembre —cinco días antes del descubrimiento— información real de clientes ya se había filtrado al exterior. La magnitud fue impactante: 15,72 millones de cuentas estaban involucradas. Nombres, direcciones y niveles de ingresos. No datos de prueba anonimizados. Personas reales.
Lo que hace que esta filtración sea inusual y profundamente inquietante no es el hecho de que los datos hayan salido de la organización. Es el origen de esos datos.
La información permanecía en un entorno de pruebas, un sistema sandbox destinado al desarrollo, no al tráfico productivo. Los expertos en ciberseguridad lo califican como una violación básica. Shin-taro Shimizu, presidente de la firma de seguridad informática Securia, lo expresó con claridad: usar datos reales de clientes para pruebas es, por regla general, impensable. El Financial Information Systems Center (FISC), el organismo sectorial que redacta las guías para las instituciones financieras japonesas sobre este tema precisamente, lo desaconseja de plano. Cuando es imprescindible utilizar datos reales, se requiere enmascaramiento o seudonimización. Según se reporta, aún está bajo investigación si Rakuten realizó alguna de esas medidas.
No se trata de un sofisticado ataque extranjero. Se trata de una empresa que colocó registros de clientes donde no deben estar y luego no logró mantenerlos allí.
La cronología en sí misma plantea preguntas incómodas. Según el comunicado de Rakuten, el uso indebido de datos activos comenzó en algún momento antes del 11 de noviembre y continuó hasta que los controles internos detectaron la anomalía. Ese margen —potencialmente semanas o más— representa una exposición sostenida, no un único lapse momentáneo. Para los clientes cuyos ingresos y direcciones ahora flotan a la vista, la ventana de vulnerabilidad no se cierra cuando la empresa emite una disculpa. Se cierra solo cuando pueden demostrar que esos registros han sido purgados de cada repositorio no autorizado, incluidos aquellos controlados por terceros que recibieron los datos durante ese periodo más amplio de exposición.
Bajo la Ley de Protección de Información Personal de Japón (APPI), revisada en 2022 y reforzada ulteriormente en 2023, las empresas están obligadas a notificar a la Comisión de Protección de Información Personal cuando una filtración afecta a más de 1.000 personas. Rakuten superó ese umbral por un factor de quince mil. La obligación legal de informar individualmente a cada titular de cuenta afectado añade otra capa de complejidad procedural —una por la que la compañía ahora ha tropezado, como attestarán quienes fueron testigos de sus fallas comunicacionales.
La respuesta regulatoria es apenas el comienzo
El ministro de Hacienda, Satsuki Katayama, dejó clara su posición en una conferencia de prensa celebrada durante una sesión del gabinete el 20 de junio. Calificó la respuesta de inadecuada y expresó profundo arrepentimiento por la ansiedad que tantas personas sienten respecto al uso de sus datos para delitos o fraudes. La Agencia de Servicios Financieros ha emitido desde entonces una orden de informe, requiriendo que Rakuten explique qué ocurrió y dónde falló. Si la agencia determina deficiencias en la estructura de gestión de Rakuten, seguirá una orden formal de mejora empresarial, un serio golpe regulatorio.
Pero la consecuencia real llegó antes de que los reguladores siquiera solicitaran respuestas. Las acciones de Rakuten Group cerraron en ¥554 el 20 de junio, descendiendo aproximadamente un 15 % respecto a su precio previo al anuncio el día 17. Los inversores percibieron algo que no les agradó.
Más inmediatamente, más de 20.000 personas se han registrado para demandar colectivamente. Esa cifra crecerá. Cada titular de cuenta cuyo nombre e ingresos salieron de la organización a través de un sistema de pruebas cuenta ahora con legitimidad para reclamar indemnización. Los tribunales japoneses se han mostrado cada vez más dispuestos a conceder compensaciones en casos de filtraciones masivas de datos, particularmente cuando el demandante logra demostrar que el demandado omitió implementar medidas que el estándar sectorial claramente exigía. Las directrices del FISC sobre manejo de datos en entornos de pruebas son precisamente ese tipo de medida —publicadas, ampliamente conocidas y diseñadas deliberadamente para prevenir exactamente el escenario que Rakuten enfrenta hoy.
Analistas legales de firmas con sede en Tokio han señalado que el componente de datos de ingresos de la filtración resulta particularmente sensible. A diferencia de un volcado de contraseñas, que puede renovarse, la información de ingresos es estática y directamente útil para ladrones de identidad que construyen perfiles sintéticos destinados al fraude de préstamos. Las instituciones financieras que extienden crédito utilizando marcas afiliadas a Rakuten podrían encontrarse atendiendo disputas de clientes cuyas identidades fueron ensambladas a partir de datos filtrados de una casa de valores y registros públicamente accesibles.
Por qué los lectores globales deberían preocuparse por un fracaso bursátil japonés
Las audiencias occidentales tienden a ver la historia fintech de Japón a través del lente atractivo de los Super Apps —Rakuten, Sony Bank, LINE—. Ven millones de usuarios integrados entre comercio electrónico, seguros, pagos y valores. Lo que pierden de vista es cómo esa integración genera estructuras de gobierno opacas. Un único inicio de sesión se convierte en puerta de entrada a docenas de productos financieros. Los datos de los clientes fluyen con libertad entre filiales. Y cuando uno de los brazos de esa máquina falla, el daño se multiplica rápido.
Solo Rakuten Securities administra aproximadamente 15 millones de cuentas totales, lo que la convierte en una de las dos mayores casas de valores en línea de Japón, junto con SBI Securities. Ambas son gigantes. Ambas se encuentran dentro de ecosistemas donde el intercambio transfilial de datos se trata como una característica, no como un riesgo. Las medidas de seguridad del FISC existen precisamente porque los reguladores japoneses saben que esa arquitectura es frágil.
La filtración expone un problema estructural, no un lapso aislado. Cuando integras banca, seguros, tarjetas y valores en una sola familia corporativa —como ha hecho Rakuten a lo largo de decenas de marcas—, la supervisión de cumplimiento resulta incapaz de seguir el ritmo. Diferentes filiales emplean distintos sistemas de datos. Diferentes equipos controlan los accesos. Y en algún punto intermedio, datos reales de clientes terminan en un entorno de pruebas porque nadie asumió claramente la política que lo habría evitado.
Este es el costo oculto de la estrategia de ecosistema. El enfoque de Rakuten siempre ha sido escala mediante integración —una sola app, una única moneda de puntos, una sola identidad a través de todo lo que el cliente toca—. La ventaja radica en la conveniencia. La desventaja, ahora puesta al descubierto, es que la conveniencia exige que los datos circulen. Y los datos en movimiento son más difíciles de gobernar que los datos en reposo. ¿DóndeExactly viajaron los 15,72 millones de registros dentro de la propia infraestructura de Rakuten antes de llegar al entorno de pruebas? ¿Quién aprobó ese movimiento? Estas son las preguntas que el proceso de descubrimiento en la demanda colectiva obligará a abrir, y las respuestas probablemente señalarán procesos compartidos entre múltiples negocios de Rakuten, no únicamente la unidad de valores.
La respuesta que empeoró las cosas
Quizás lo más dañino fue cómo Rakuten manejó la comunicación. La empresa notificó a los clientes afectados individualmente por correo electrónico, pero solo después de que los procesos internos de aprobación retrasaran la divulgación. Sin conferencia de prensa. Sin disculpa pública por parte de la dirección. Para una compañía construida sobre su marca Rakuten Points, donde la lealtad del consumidor es el producto, el silencio constituye mala práctica estratégica.
Shimizu, de Securia, también señaló la falla procedural: aun si la colocación inicial de datos fue intencional y aprobada, el posterior retardo en notificar a los clientes sugiere una cultura corporativa que prioriza la conveniencia operativa sobre la transparencia. En el sector financiero estrechamente regulado de Japón, esa brecha entre las decisiones internas y la rendición de cuentas externa es precisamente lo que desencadena la escalada regulatoria.
La propia notificación por correo electrónico atrajo críticas de defensores de la privacidad. Muchos destinatarios reportaron que el mensaje carecía de especificidad sobre qué datos habían sido expuestos y durante cuánto tiempo, ofreciendo en cambio lenguaje genérico sobreun “acceso no autorizado potencial”. En una jurisdicción donde el APPI exige notificación oportuna y precisa de filtraciones, la vaguedad constituye por sí misma un riesgo de cumplimiento. Varias agrupaciones de defensa del consumidor han manifestado su intención de presentar quejas ante la Comisión de Protección de Información Personal de manera separada a la litigación civil, creando una vía de cumplimiento paralela que podría agravar la exposición regulatoria de Rakuten.
Qué sigue
La orden de informe de la FSA constituye la etapa uno. Si Rakuten no logra producir una explicación creíble de por qué datos reales de clientes permanecieron sin enmascarar en un sistema de pruebas durante un período prolongado —y cómo se filtraron—, se impondrá una directiva formal de mejora empresarial. Esa directiva cuenta con fuerza coercitiva. El incumplimiento puede resultar en censura pública, restricciones de negociación o remoción de ejecutivos.
Para Rakuten Group, el costo reputacional trasciende el segmento de valores. Cualquier futura actividad de fusiones y adquisiciones, cualquier solicitud de nueva licencia financiera, cualquier acuerdo de asociación llevará ahora esa filtración como carga de diligencia debida. La competencia —particularmente SBI Securities, que ha pasado años posicionándose como la alternativa segura— recordará este incidente una y otra vez. De hecho, ya los materiales publicitarios de SBI han comenzado a hacer referencia a “estándares de gobernanza independientes” de manera sutil pero inequívocamente contrastante respecto a los problemas de Rakuten.
El efecto secundario de mayor alcance probablemente acelere una consolidación silenciosa en el sector fintech japonés. Los jugadores más pequeños operando dentro de paquetes de ecosistemas enfrentarán el mismo escrutinio sin contar con los mismos recursos legales para superarlo. Los clientes, alarmados por titulares periodísticos sobre filtraciones de datos de ingresos a través de entornos de pruebas, podrían comenzar a podar sus carteras de Super Apps —cerrando cuentas secundarias, concentrándose con competidores, exigiendo mayor transparencia sobre dónde residen sus datos—. La moneda Rakuten Point, antaño un lubricante impecable para el engagement transversal entre servicios, podría convertirse en un pasivo si los titulares asocian la marca con negligencia institucional en lugar de conveniencia.
Para el sector fintech japonés en su conjunto, la lección es inmediata: el modelo de servicios integrados exige una rigorosa contrapartida en gobernancia. Las políticas de clasificación de datos, los controles de acceso a entornos de pruebas y los registros de auditoría trasfilial no son ejercicios opcionales de cumplimiento. Son la diferencia entre un titular periodístico y una crisis estructural.
Los 15,72 millones de cuentas afectadas representan no solo una filtración de datos. Representan un déficit de confianza que Rakuten y el ecosistema más amplio de fintech japonés estarán pagando durante años. La pregunta es si la industria aprende de esa cuenta o simplemente la transfiere a la próxima generación de clientes que descubrirá, a duras penas, qué ocurre cuando la conveniencia supera a la rendición de cuentas.