Por qué la filtración de TVING con 40 millones de cuentas debería alarmar a los usuarios de todo el mundo
La filtración de TVING expuso casi 40 millones de cuentas y claves de cifrado robadas, una falla que revela cómo el cifrado no significa nada sin una gestión disciplinada de claves. Para los usuarios globales de streaming, la lección es clara.
Los números que deberían hacer que repenses tus contraseñas de streaming
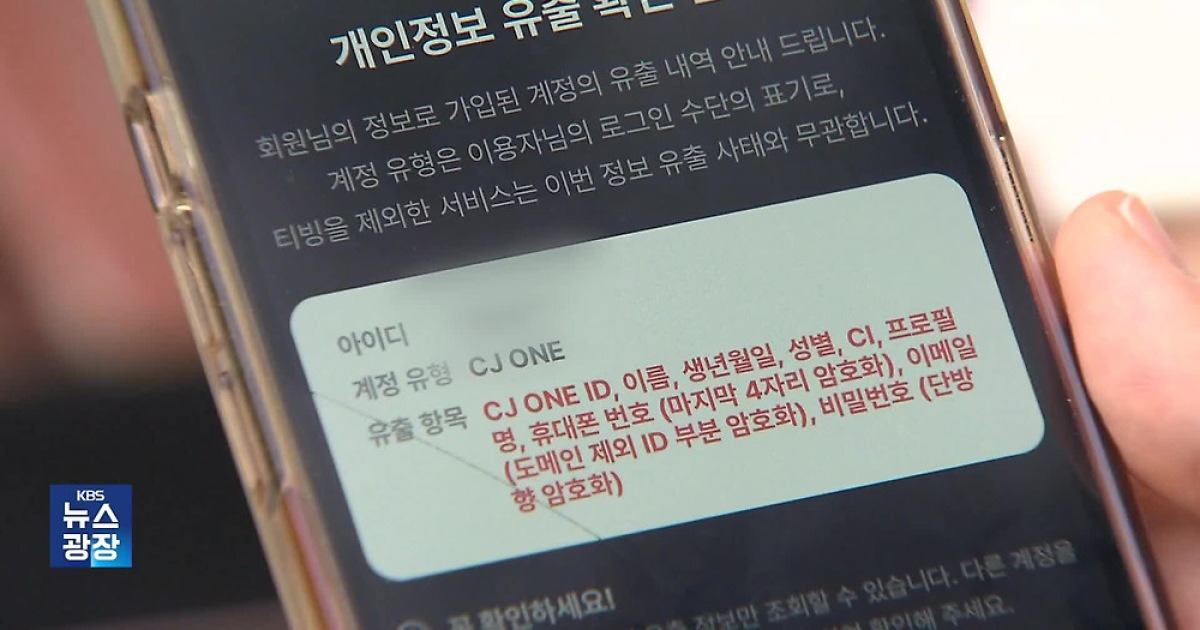
TVING, la plataforma de streaming líder en Corea del Sur, anunció una filtración que expone aproximadamente 39,54 millones de cuentas de usuarios. La compañía solo cuenta con alrededor de 5 millones de suscriptores de pago. Eso significa que el conjunto de datos comprometidos es casi ocho veces mayor que su base de clientes activa.
Esto no es un error tipográfico. Las cuentas incluyen usuarios activos, cuentas inactivas, perfiles eliminados e inicios de sesión de terceros a través de Kakao y Naver. Veinte campos de datos fueron comprometidos, incluidos nombres, fechas de nacimiento y el CI —un identificador digital de residente único del sistema centralizado de identificación de Corea del Sur—. Aun más alarmante: los hackers también rob clave de descifrado necesarias para desbloquear números de teléfono y direcciones de correo electrónico que estaban parcialmente cifrados.
El cifrado se supone que es la red de seguridad. Cuando la red tiene agujeros, todo lo que está por encima cae a través de ellos.
Cómo ocurrió el hackeo
Según la investigación conjunta de las autoridades coreanas y TVING, los atacantes siguieron un proceso metódico en dos etapas.
Primero, utilizaron una clave de acceso del entorno de desarrollo que había quedado expuesta para infiltrarse en la infraestructura interna de TVING. Esta clave debería haberse rotado regularmente y restringirse solo al personal autorizado. No fue así.
Una vez dentro, los hackers escalaron hasta robar una clave de acceso del entorno de operaciones —el tipo de credencial que otorga acceso directo a servidores de producción donde residen realmente los datos de usuarios en vivo.
Cuando la intrusión sobrecargó temporalmente los servidores de TVING y disparó alarmas internas, los hackers no se retiraron. En cambio, construyeron un servidor virtual oculto dentro de la red y lo utilizaron como plataforma para extraer datos a su propio ritmo. Para cuando se detectó la filtración, el daño ya era masivo.
Una prueba de penetración simulada había identificado previamente la clave de desarrollo expuesta como una vulnerabilidad. TVING no la corrigió.
Qué desbloqueaban realmente las claves
El detalle más trascendental de esta filtración no es el volumen de cuentas, sino lo que las claves robadas hicieron posible.
Los números de teléfono y las direcciones de correo electrónico almacenadas con cifrado parcial ahora son completamente legibles. En Corea del Sur, donde el CI (Identidad Digital de Residente) está vinculado a servicios bancarios, gubernamentales y contratos móviles, la combinación de una fecha de nacimiento más un CI más un número de teléfono crea un perfil de identidad casi completo.
El profesor Lee Il-joon de la Universidad Kookmin, especialista en ciberseguridad, declaró a los reporteros que esta combinación de datos está diseñada a medida para ataques de smishing —phishing por mensaje de texto que puede eludir los filtros de correo electrónico tradicionales y llegar a los usuarios en su dispositivo más personal.
Este no es un riesgo hipotético. Ya se han observado campañas de smishing que utilizan datos del CI coreano en entornos reales tras filtraciones anteriores.
La respuesta tardía
TVING sabía sobre la intrusión antes de reconocerlo públicamente. La investigación determinó que la compañía retrasó el reporte de la filtración incluso después de detectar actividad de hackers. Ese retraso importa por dos razones.
Primero, cada día entre el descubrimiento y la divulgación les da a los atacantes más tiempo para recolectar datos. Segundo, la divulgación tardía socava la capacidad de los usuarios afectados para tomar medidas de protección —restablecer contraseñas, contactar a los bancos, señalar mensajes sospechosos— mientras la amenaza aún es fresca.
La Ley de Protección de Información Personal de Corea del Sur requiere notificación inmediata de filtraciones de datos. El retraso de TVING ha atraído críticas del Ministerio de Ciencia y Tecnologías de la Información, que declaró que una gestión adecuada de las claves habría podido prevenir tanto el acceso inicial como el movimiento lateral posterior a través de los servidores.
Por qué esto importa más allá de Corea
Corea del Sur es uno de los países digitalmente más conectados del planeta. La penetración de Internet supera el 96 %, la adopción de banda ancha móvil está entre las más altas del mundo y los sistemas de identidad digital como el CI están profundamente integrados en la vida diaria. Una filtración en este entorno no solo expone direcciones de correo electrónico, sino que expone la infraestructura misma de la identidad digital.
Pero las implicaciones van mucho más allá de las fronteras de Corea.
La filtración de TVING demuestra un patrón que se repite en toda la industria del streaming y la tecnología: el cifrado se implementa como medida de seguridad, pero las claves que protegen ese cifrado se gestionan de forma descuidada. Las matemáticas criptográficas son sólidas. La disciplina operacional no lo es.
Esto no es exclusivo de TVING. Filtraciones importantes en empresas de todo el mundo han seguido el mismo arco —cifrado presente, claves expuestas, datos legibles—. La diferencia en este caso es la escala y la jurisdicción. Una plataforma con 40 millones de cuentas comprometidas ubicada dentro de un mercado donde la identidad digital está tan estrechamente vinculada a la vida cívica como en Corea del Sur crea un entorno de amenaza que la mayoría de los reguladores occidentales apenas han comenzado a abordar.
Quiénes ganan, quiénes pierden
Los ganadores aquí son los hackers y los mercados secundarios que comercian con credenciales filtradas. Los datos del CI robados, los números de teléfono y las direcciones de correo electrónico forman un kit completo para fraude dirigido. En el ecosistema de Corea del Sur, donde un solo número de teléfono suele servir como identificador principal para banca, redes sociales y servicios gubernamentales, el daño en cascada de una sola filtración puede multiplicarse rápidamente.
Los perdedores son los usuarios. Treinta y nueve millones de personas que confiaron en una plataforma de streaming con sus datos personales ahora enfrentan riesgos elevados de robo de identidad, phishing y estafas dirigidas. Muchos nunca sabrán que sus datos fueron comprometidos hasta que llegue un mensaje sospechoso pidiéndoles que verifiquen su cuenta bancaria.
La propia TVING enfrenta daño reputacional, escrutinio regulatorio y probablemente litigios colectivos. La compañía se ha comprometido a implementar medidas correctivas y prevenir reincidencias, pero las promesas no descifran claves robadas.
Qué sucede a continuación
Se espera que el Ministerio de Ciencia y Tecnologías de la Información de Corea del Sur imponga órdenes correctivas y posiblemente multas a TVING. La filtración probablemente desencadenará un nuevo debate sobre el marco de protección de datos de Corea del Sur, que ha tenido dificultades para mantener el ritmo de la velocidad de los servicios digitales.
Para los usuarios, los pasos inmediatos son claros: cambiar contraseñas, habilitar la autenticación de dos factores siempre que esté disponible, monitorear extractos bancarios y de crédito en busca de actividad inusual, y tratar cualquier mensaje no solicitado que solicite información personal como sospechoso hasta que se verifique.
Para la industria, la filtración es un recordatorio de que el cifreo sin gestión disciplinada de claves es teatro. Ninguna cantidad de sofisticación algorítmica compensa la negligencia operacional. Los hackers no rompieron la criptografía. Caminaron por la puerta principal porque alguien dejó la clave colgada en el perchero.
Las plataformas globales de streaming deberían prestar mucha atención a esto. Si un servicio OTT líder en el mercado de uno de los países digitalmente más sofisticados del mundo puede sufrir una filtración de esta magnitud a través de lo que基本mente se trata de una mala gestión básica de credenciales, las normas de seguridad que regulan cómo se protege los datos de los usuarios —y cómo se custodian las claves— merecen un urgente reexamen en todas partes.