韩国4000万用户数据泄露事件为何值得全球用户警醒
TVING的 breaches 暴露了近4000万账户及被盗的解密密钥——这一事件揭示了一个深刻教训:缺乏严格的密钥管理,加密形同虚设。对于全球流媒体用户而言,警示清晰而严峻。
这些数据正在让你重新审视你的流媒体订阅
韩国领先流媒体平台TVING宣布发生数据泄露事件,约3954万用户账户信息遭到暴露。该公司仅有约500万付费订阅用户。这意味着泄露的数据量接近其活跃用户基数的八倍。
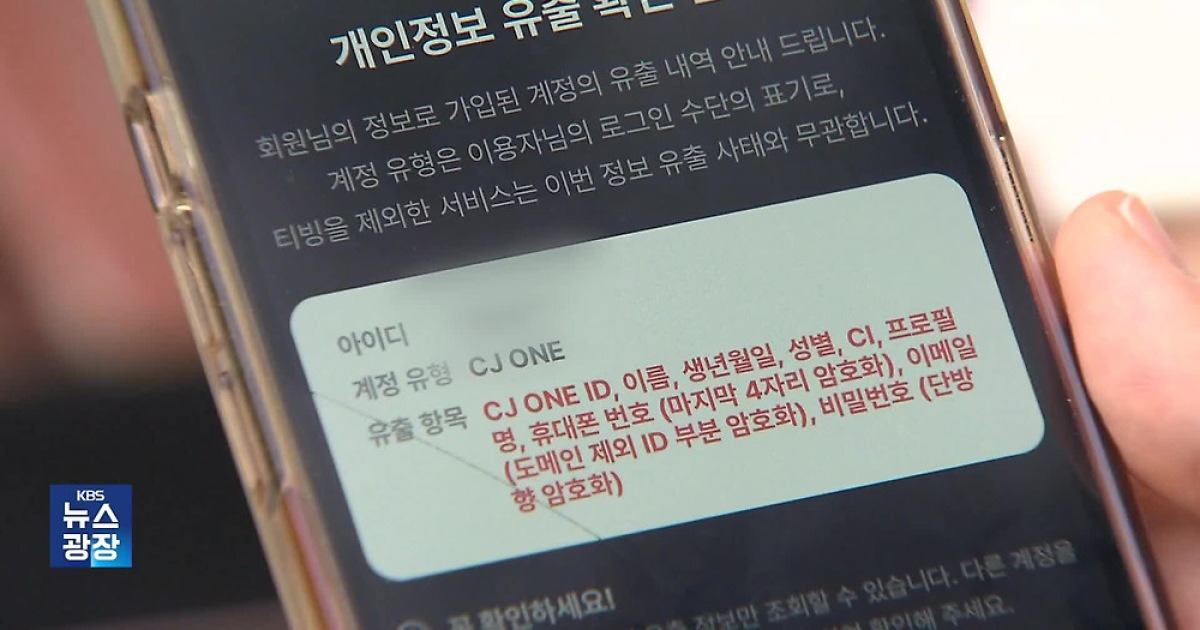
这不是笔误。这些账户包括活跃用户、休眠账户、已删除的档案,以及通过Kakao和Naver进行的第三方登录。共有20个数据字段遭到泄露,包括姓名、出生日期和CI——韩国的数字居民身份标识,是韩国集中式身份体系独有的标识符。更令人担忧的是:黑客还窃取了用于解密电话号码和电子邮件地址的密钥,而这些信息此前仅部分加密。
加密本应是安全防线。当这道防线出现漏洞时,上方的所有数据都会落入危险之中。
黑客如何得逞
据韩国当局与TVING联合调查,攻击者采用了系统性的两阶段流程。
首先,他们利用了一个暴露在外、未作保护的开发者环境访问密钥,入侵了TVING的内部基础设施。该密钥本应定期轮换,且仅限于授权人员使用。但现实并非如此。
进入内部后,黑客进一步窃取了一个运维环境访问密钥——这种凭证可以直接访问托管真实用户数据的服务器。
当入侵行为暂时导致TVING服务器过载、触发内部警报时,黑客并未撤离。相反,他们在网络内部搭建了一台隐藏的虚拟服务器,并将其作为数据外泄的中转站,从容转移数据。直到发现此次入侵,损害已经极为严重。
此前一次模拟渗透测试已将暴露的开发者密钥标记为漏洞,但TVING并未修复。
密钥究竟解锁了什么
此次泄露中最关键的信息,并非账户数量之多,而是被盗密钥所能解锁的内容。
此前采用部分加密方式存储的电话号码和电子邮件地址,如今已完全可读。在韩国,CI(数字居民身份标识)与银行、政府服务和移动通信合约深度绑定,出生日期加上CI再加上电话号码,几乎构成了完整的个人身份档案。
国民大学网络安全教授李一俊向媒体表示,这类数据组合正是为短信钓鱼攻击量身打造的——这种基于文本消息的网络钓鱼可以绕过传统的邮件过滤系统,直接触达用户使用最频繁的个人设备。
这并非理论风险。在之前发生的多起泄露事件后,利用韩国CI数据的短信钓鱼活动已在现实中观察到。
延迟响应的代价
TVING在公开承认之前就已经知道遭受入侵。调查显示,即使在检测到黑客活动之后,该公司仍延迟报告了此次泄露。这一延迟影响两个层面。
一方面,从发现到披露的每一天都给了攻击者更多时间继续窃取数据。另一方面,延迟披露削弱了受影响用户采取保护措施的能力——例如重置密码、联系银行、标记可疑信息——而此时威胁仍然迫近。
韩国《个人信息保护法》要求对数据泄露事件进行及时通知。TVING的延迟之举已招致科学信息技术部的批评,该部门指出,规范密钥管理本可避免初始入侵以及后续在服务器之间的横向渗透。
为何此事超越韩国范畴
韩国是全球数字化程度最高的国家之一。互联网渗透率超过96%,移动通信宽带普及率位居全球前列,以CI为代表的数字身份系统与日常生活深度交织。在这样的环境中发生数据泄露,暴露的不仅是电子邮件地址——而是数字身份本身的根基。
但此次事件的影响远不止于韩国国界。
TVING泄露事件揭示了一个在流媒体和科技行业反复出现的模式:加密措施被部署为安全手段,但守护加密的密钥却管理松散。密码学运算本身并无瑕疵,问题在于运营纪律的缺失。
TVING并非孤例。全球多家大型企业发生的重大数据泄露均遵循相同的轨迹——加密措施到位,密钥却遭暴露,数据可读可取。此案的特殊之处在于规模与管辖环境。一个拥有4000万泄露账户的平台,身处数字身份与公民生活紧密相连的韩国市场,所形成的威胁态势是大多数西方监管机构尚未深入应对的。
谁获利,谁受损
获益者是黑客以及那些从事泄露凭证交易的二级市场。被盗的CI数据、电话号码和电子邮件地址构成了一套完整的定向诈骗工具。在韩国的生态系统内,一个手机号码往往是银行、社交媒体和政府服务的主要标识,一次泄露所带来的连锁损害可以快速放大。
受损者是用户。3900万人曾信任一家流媒体平台并提交个人数据,如今面临更高的身份盗用、网络钓鱼和定向诈骗风险。许多人直到收到要求核实银行账户的可疑短信时,才意识到自己的数据已被泄露。
TVING自身则面临声誉损害、监管审查以及可能的集体诉讼。公司已承诺实施整改措施并防止类似事件再次发生,但承诺无法解密已被窃取的密钥。
接下来会发生什么
预计韩国科学信息技术部将对TVING下达整改命令,并可能处以罚款。此次泄露事件很可能引发韩国数据保护框架的新一轮辩论——该框架一直难以跟上数字服务的发展速度。
对用户而言,当前应采取的措施十分明确:更改密码、尽可能启用双重认证、密切关注银行账户和信用账单的异常活动,并在核实之前将任何索要个人信息的非请自来信息视为可疑。
对行业而言,此次泄露是一个提醒:没有严格密钥管理的加密不过是一场表演。无论算法多么精密,都无法弥补运营层面的疏忽。黑客并没有破解加密技术,他们只是从前门走了进来——因为有人把钥匙留在了门上。
全球流媒体平台应密切关注此事。如果一个在全球数字化程度最高的国家之一的市场中处于领先地位的OTT服务商,仅因基本的凭证管理不当便遭遇如此规模的泄露,那么保护用户数据的方式——以及如何守护密钥——所涉及的安防规范,亟需在各地得到紧急审视与重构。